Le produit
Sécurité et souveraineté : la confiance par conception.
Brancher l’IA sur vos données ne veut pas dire les exposer. Dès le premier jour, vos données restent isolées, chiffrées et hébergées en Europe, et tout est conçu pour être conforme. Vous profitez de la valeur de l’IA sans porter seul le risque. La sécurité n’est pas une option de fin de projet, c’est une fondation.
- Hébergé en Europe
- Aucun outil à remplacer
- Validation humaine
42 comptes autorisés1 droit à revoir
KorbyxEn direct
Qui a consulté le dossier client 2026-118 cette semaine ?
Deux personnes, toutes deux habilitées : la chargée de clientèle et son responsable. Chaque accès est journalisé.
Voir le journalIls pilotent avec Korbyx

 Stade Rennais


 Stade Rennais
- 72 hle délai dont vous disposez pour notifier une violation de données à la CNIL, à compter du moment où vous en avez connaissance (RGPD, article 33)
- 2 août 2026depuis cette date, les obligations de transparence de l’AI Act s’appliquent à tous les systèmes d’IA, quel que soit leur niveau de risque
- 2 déc. 2027la nouvelle échéance des obligations dites « à haut risque », reportée par le Digital Omnibus adopté en juin 2026. Le sursis n’est pas une dispense
Cloisonnement
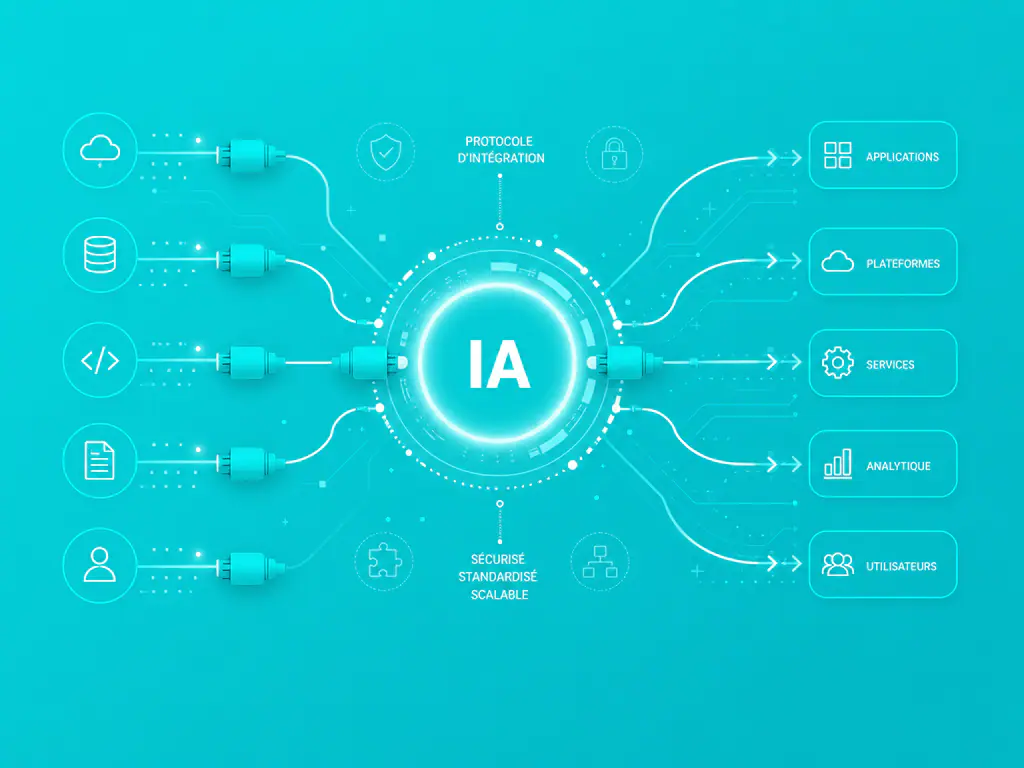
Vos données restent les vôtres, et cloisonnées.
Chaque client dispose de son propre silo de données, isolé au niveau de la base elle-même, et pas seulement par le logiciel.
Les données d’une entreprise restent inatteignables par une autre, même en cas de bug applicatif. Notre plateforme est mutualisée pour l’efficacité, mais cloisonnée pour la sécurité, jamais l’un au détriment de l’autre. Votre connaissance ne sort pas de chez vous.
L’architecture
Quatre couches de protection, posées dès la conception.
Aucune de ces quatre couches n’est ajoutée après coup. Elles sont là avant la première ligne de code de votre projet, parce qu’on ne les rattrape jamais proprement ensuite.
- Couche 01
Isolation
Un silo par client, séparé au niveau de la base de données. La frontière ne dépend pas d’un test dans le code applicatif.
- Couche 02
Chiffrement
Vos données sont chiffrées au repos comme en transit. Les clés et les identifiants vivent dans des coffres dédiés, jamais en clair dans le code.
- Couche 03
Moindre privilège
Chaque agent n’accède qu’au strict nécessaire pour sa tâche. Vos équipes se connectent avec leur compte d’entreprise, sans compte créé à la main.
- Couche 04
Traçabilité
Chaque décision de l’IA est inscrite dans un journal infalsifiable : qui a fait quoi, quand, et sur quelle donnée. Les actions sensibles passent par une validation humaine.
Accès
Chiffrées, avec un accès au strict nécessaire.
La connexion se fait via le compte d’entreprise de vos équipes, et chaque agent n’accède qu’à ce que sa tâche exige, selon le principe du moindre privilège. Pas de comptes créés à la main, pas de mots de passe qui traînent dans le code. La sécurité est pensée dès la conception, pas rattrapée après coup.
- Chiffrement au repos
- Chiffrement en transit
- Authentification d’entreprise
- Moindre privilège
- Coffres à secrets
- Aucun identifiant en clair
La plateforme Korbyx
Korbyx vous dit où regarder.
Plusieurs écrans, une seule base de données. Chaque écran répond à une question que vous vous posez déjà.
Toutes vos agences, comparées entre elles
Chaque agence est comparée à la médiane de ses pairs, dans votre propre réseau. Vous voyez lesquelles tournent bien, lesquelles décrochent, et de combien.
Devis transformés, trois derniers moisMédiane du réseau · 43 %
Lyon Est est à 29 %, soit 14 points sous la médiane. Plan d’action proposé.
Résultat
3 agences à traiter, détectées ce matin
- médiane du réseau
- 43 %médiane du réseau
- écart le plus fort
- −14 ptsécart le plus fort
- agences sous la médiane
- 3 / 60agences sous la médiane
- de consolidation évitées
- 6 hde consolidation évitées
- Plan d’action proposé pour Lyon Est
- Animateur prévenu, visite jeudi
Des questions en langage courant
La réponse cite la mesure, la période et la source. Quand la donnée manque, Korbyx le dit.
Combien a-t-on facturé en septembre, par région ?
2,1 M€, dont 38 % pour la région Ouest. Le Sud-Est recule de 9 % sur un an, surtout à Lyon Est et Dijon Centre.
Mesure : CA facturé, v3Période : septembre 2026Source : ERP
Et la marge ?
La marge par région n’est pas encore connectée. Je peux vous montrer le chiffre d’affaires ou la marge du réseau entier.
Résultat
2,1 M€ facturés en septembre
- Réponse en 4 secondes, source citée
- Sud-Est : −9 % sur un an, à suivre
Il écrit dans vos outils
Relance préparée, tâche créée dans le CRM. Vous validez, l’action part.
CRM · Nouvelle tâchepréparée par Korbyx
Relancer M. Garnier, devis n° 2026-118 (14 200 €)
Bonjour Monsieur Garnier, je reviens vers vous au sujet de notre proposition du 2 septembre…
Échéance jeudi · C. DurandValiderValidée
Journal des actions
- Tâche écrite dans le CRM, 09:42
- Responsable prévenue, 09:42
- Point de suivi prévu vendredi
Résultat
Cette semaine, sur vos relances
- relances envoyées
- 14relances envoyées
- clients ont répondu
- 6clients ont répondu
- devis signés
- 3devis signés
- encaissés ou signés
- 42,6 k€encaissés ou signés
- Toutes validées par un humain
- Écrites dans le CRM, rien à ressaisir
Données d’illustration.
Votre situation
Vos contraintes de sécurité, posées avant le projet.
60 minutes avec un fondateur pour cadrer où vivent vos données, qui doit pouvoir les lire, et ce que votre secteur vous impose.
- 60 minutes
- Avec un fondateur
- Sans engagement
Hébergement
Hébergées en Europe, souveraineté possible.
Toute l’infrastructure vit dans un cloud européen. Rien n’est installé chez vous, et vous n’avez aucun serveur à gérer.
Pour beaucoup de dirigeants, savoir où se trouvent physiquement leurs données est devenu un critère de choix à part entière, notamment face aux réglementations extra-européennes. Nous en faisons un paramètre explicite de votre projet, décidé dès l’intégration, et non une question qu’on découvre trop tard.
- Niveau 01
Cloud européen
Le socle par défaut. Toute l’infrastructure et vos données résident dans l’Union européenne.
- Niveau 02
Résidence garantie
La localisation de vos données est contractualisée et vérifiable, pour les secteurs qui doivent en apporter la preuve.
- Niveau 03
Hébergeur souverain
Un acteur français ou européen, hors de portée des réglementations extra-européennes. Le détail figure sur notre offre d’IA souveraine.
La preuve
Une isolation vérifiable, pas une promesse.
Cette isolation n’est pas qu’un argument commercial, elle est vérifiable. La séparation se fait au niveau le plus profond, celui de la base de données, et nous contrôlons régulièrement qu’un client ne peut en aucun cas accéder aux données d’un autre, même en cherchant à forcer. La sécurité repose sur une garantie technique, pas sur la seule confiance.
Un principe guide tout le reste. Personne, et aucun agent, n’a accès à plus que le strict nécessaire. Même en cas d’incident, la surface exposée reste réduite au minimum. Rien n’est laissé à la bonne volonté du moment.
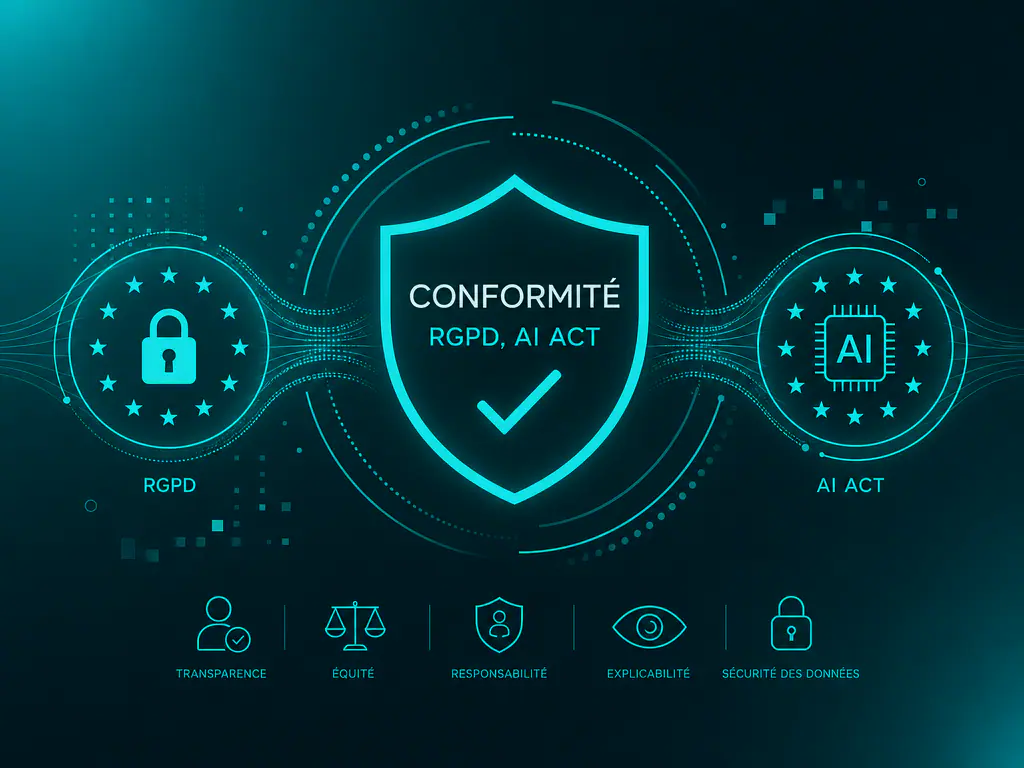
Conformité
RGPD et EU AI Act, tenus en continu.
La conformité se tient à jour en permanence, pas la veille d’un contrôle. Vos données résident en Europe, l’export et la suppression sont activables par vous, et chaque décision de l’IA est tracée. Les actions sensibles passent par une validation humaine, et un journal infalsifiable enregistre qui a fait quoi, quand, et sur quelle donnée.
- Données en Europe
- RGPD
- EU AI Act
- Journal d’audit
- Validation humaine
- Export et suppression
Le jour du contrôle
La conformité comme propriété du système.
Si l’un de vos clients ou l’administration vous demande demain comment une décision a été prise, vous avez la réponse. Ce n’est pas un dossier qu’on rédige dans l’urgence, c’est une propriété permanente du système.
Rejouer une décision
Reprendre le fil d’une réponse de l’IA pour comprendre sur quelles données elle s’est appuyée.
Exporter ou supprimer
Répondre à une demande d’accès ou d’effacement sans dépendre d’une intervention de notre part.
Présenter la documentation
Disposer d’une description à jour de ce que fait l’IA, de ses données et de ses garde-fous.
Garder la main
Une validation humaine sur les actions sensibles : l’IA propose, une personne décide.
Notre parti pris
Posée au départ, jamais rattrapée à la fin.
Chez beaucoup, la sécurité et la conformité sont traitées à la fin, une fois le projet en production. C’est une erreur coûteuse, car il est presque impossible de les rajouter proprement après coup. Nous faisons l’inverse : isolation, chiffrement, traçabilité et validation humaine sont posés dès la conception.
Pour une entreprise sans service informatique, c’est la garantie de ne pas hériter d’une dette invisible. Vous n’avez pas à choisir entre profiter de l’IA et protéger votre entreprise : les deux vont ensemble, par conception. C’est notre définition d’une IA sérieuse, puissante mais sous contrôle.
« La question à poser à un prestataire n’est pas s’il chiffre les données, tout le monde le fait. C’est de vous montrer où passe la frontière entre deux clients, et de vous prouver qu’elle tient. »
En résumé
Ce que ça change pour vous.
- 01
Isolées et chiffrées
Vos données vivent dans leur propre silo, invisibles aux autres clients, chiffrées au repos comme en transit.
- 02
Hébergées en Europe
Un cloud européen par défaut, une option souveraine chez un acteur français ou européen selon votre secteur.
- 03
Conformes en continu
RGPD et EU AI Act tenus en permanence, pas reconstitués dans l’urgence la veille d’un contrôle.
- 04
Traçables
Chaque décision de l’IA est journalisée et opposable, et les actions sensibles attendent une validation humaine.
- 05
Sans infrastructure
Aucun serveur à administrer, aucune mise à jour à suivre, aucun profil technique à recruter de votre côté.
FAQ
Questions fréquentes sur la sécurité.
Mes données servent-elles à entraîner un modèle ?
Non. Vos données servent à répondre à vos questions, pas à améliorer un modèle utilisé par d’autres. Le cloisonnement décrit plus haut vaut aussi pour cet usage : ce qui entre dans votre silo y reste.
Où sont hébergées mes données exactement ?
Dans un cloud européen par défaut. Selon vos contraintes, la localisation peut être contractualisée, ou l’hébergement confié à un acteur français ou européen. Le niveau se décide au cadrage et reste écrit dans votre projet. Le détail figure sur la page IA souveraine.
Que se passe-t-il si un autre client subit un incident ?
Rien de votre côté. La séparation se fait au niveau de la base de données, donc un incident chez un client ne donne pas accès aux données d’un autre, y compris en cas de bug applicatif.
L’AI Act s’applique-t-il à ma PME ?
En partie, oui. Depuis le 2 août 2026, les obligations de transparence valent pour tous les systèmes d’IA, quel que soit leur niveau de risque. Les obligations dites « à haut risque » ont été reportées au 2 décembre 2027 par le Digital Omnibus, ce qui laisse du temps mais ne dispense de rien. Nous cadrons le sujet au démarrage, pas à l’échéance.
Puis-je récupérer ou faire effacer mes données ?
Oui, l’export et la suppression sont activables par vous. C’est une exigence du RGPD, et c’est aussi la garantie que vous n’êtes pas prisonnier de la plateforme.
Faut-il un service informatique pour tenir tout cela ?
Non, c’est justement le point. L’isolation, le chiffrement, les mises à jour et la traçabilité sont notre travail. Vous n’avez aucun serveur à administrer, et notre accompagnement couvre la partie organisation.
Qui peut lire mes données chez Korbyx ?
Personne au-delà du strict nécessaire à l’exploitation, et jamais sans trace. Les accès techniques sont nominatifs, limités dans le temps et journalisés au même titre que les décisions de l’IA.
Secteurs et cas d’usage
Secteur par secteur, métier par métier.
Vos agences, vos chantiers, vos tournées, vos établissements : ce que Korbyx change, dans votre métier.
 SecteurAdministrateurs de biensGestion locative et copropriété.Découvrir
 SecteurAgroalimentaireDes matières premières à l'assiette.Découvrir
 Cas d'usageTout le savoir de votre entreprise, interrogeable en une question.Découvrir
 Guide · 14 minQuelle formation IA choisir ?Lire le guide
 SecteurAgences immobilièresPlus de temps pour les clients.Découvrir
 SecteurBTPDu bureau d'études au chantier.Découvrir
 Cas d'usageVos documents, lus et compris.Découvrir
 Guide · 12 minMaintenance prédictive : exemples concretsLire le guide
 Cas d'usageVos factures fournisseurs, lues et contrôlées seules.Découvrir
 SecteurÉducationUtile, encadrée, pédagogique.Découvrir
 Cas d'usageAnimez votre réseau multi-sites depuis un seul poste de pilotage.Agences, magasins, franchisés, points de vente.Découvrir
 Guide · 17 minComparatif IA 2026 pour les PMELire le guide
 SecteurCabinets d'auditPlus de temps pour le jugement professionnel.Découvrir
 SecteurHôtellerieAu service de l'expérience client.Découvrir
 Cas d'usageDétectez les défauts avant qu'ils ne quittent l'usine.Découvrir
- Cas d'usageVos impayés se relancent tout seuls.Relances rédigées, vous validez, elles partent.
 SecteurIntérim et recrutementDécouvrir
 SecteurIndustrieDe l'atelier à la décision.Découvrir
 Cas d'usageLes faux documents ne passent plus.Découvrir
 Guide · 10 minChatGPT ou Copilot en entreprise ?Lire le guide
 Cas d'usageUne FAQ intelligente qui répond depuis vos vrais documents.Vos clients posent les mêmes questions, jour après jour, et votre équipe y répond à la main.Découvrir
 SecteurLaboratoiresAu service des biologistes et des patients.Découvrir
 Cas d'usageLe devis part le jour même, pas la semaine d'après.Un client vous décrit son besoin par email ou au téléphone.Découvrir
- Cas d'usageToutes vos agences, comparées.Animez un réseau multi-sites depuis un seul poste.
 SecteurÉtudes notarialesAu service de l'acte authentique.Découvrir
 SecteurMédiasAu service de l'information et du journalisme.Découvrir
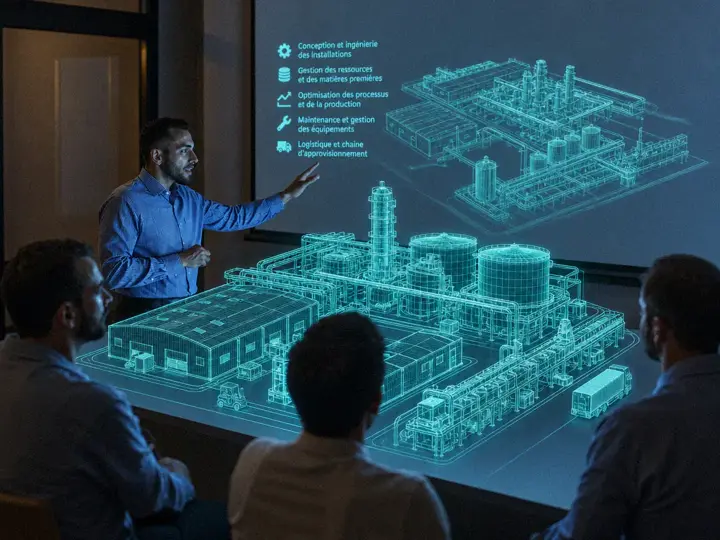 Cas d'usageLisez vos plans, chiffrez plus vite.Découvrir
 Guide · 12 minFacture électronique obligatoire : le guide PMELire le guide
 Cas d'usageVos interventions pilotées, du planning au compte rendu.Découvrir
 SecteurPharmacieDe la recherche à la production.Découvrir
 Cas d'usageVotre marketing branché sur vos vraies données.L'IA marketing ne se résume pas à produire du contenu plus vite.Découvrir
- Cas d'usageMarge et trésorerie, en continu.Le pilotage financier sans attendre la clôture.
 Cas d'usageMesurez votre OEE, en temps réel.Découvrir
 SecteurAéronautiqueDe l'atelier à l'exploitation.Découvrir
 Cas d'usageDécider vite, sur des données réelles.Découvrir
 Guide · 8 minMistral AI ou ChatGPT ?Lire le guide
 Cas d'usageVos données éparses, transformées en décisions.Découvrir
 SecteurAssuranceAu service des assurés et des équipes.Découvrir
 SecteurAgences de communicationPlus de temps pour la créativité.Découvrir
 SecteurE-commerceDe la recherche à la livraison.Découvrir
 Cas d'usageAnticipez au lieu de constater.Découvrir
 SecteurFinanceDes chiffres fiables, des décisions rapides.Découvrir
 SecteurBureaux d'étudesPlus de temps pour l'ingénierie.Découvrir
 SecteurMétallurgieDes procédés mieux maîtrisés.Découvrir
À explorer
Ce que cette fondation rend possible.
- PlateformeLe socle technique Korbyx
- ServiceNotre offre d’IA souveraine
- PlateformeNotre méthode, étape par étape
- ServiceLe diagnostic IA, pour démarrer
- ServiceTous nos services IA
- Budget et ROIPourquoi les projets d’IA échouent
- ServiceAccompagnement à la transformation
- ServiceAutomatisation des processus
- Budget et ROICalculer le retour sur investissement
- GuideDroit et intelligence artificielle
Adoptez l’IA l’esprit tranquille.
60 minutes avec un fondateur pour poser vos contraintes de sécurité et de conformité avant tout le reste. Sans engagement.