Gouvernance de l’IA
Une IA sans gouvernance finit par décider à votre place.
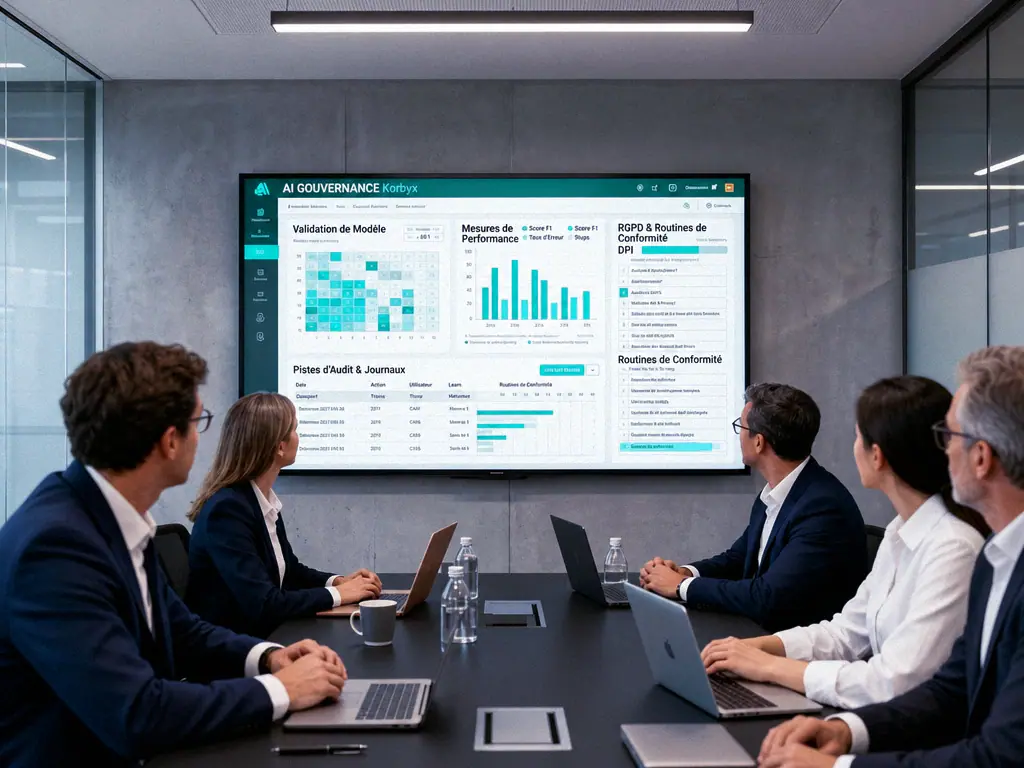
La gouvernance de l’IA répond à quatre questions simples. Qui décide de lancer un projet d’IA ? Qui valide ce que l’IA produit ? Qui contrôle les risques liés à ses décisions, et quelles ressources y sont consacrées ? Sans ce cadre, chaque projet d’IA rejoue les mêmes arbitrages, et personne dans l’organisation ne sait dire quels systèmes d’IA tournent ni sur quelles données.
- Hébergé en Europe
- Aucun outil à remplacer
- Validation humaine
4 comités par an2 sans responsable
KorbyxEn direct
Quels projets n’ont pas de responsable désigné ?
Deux sur quatorze : le tri des emails et l’assistant commercial. Un responsable est proposé pour chacun.
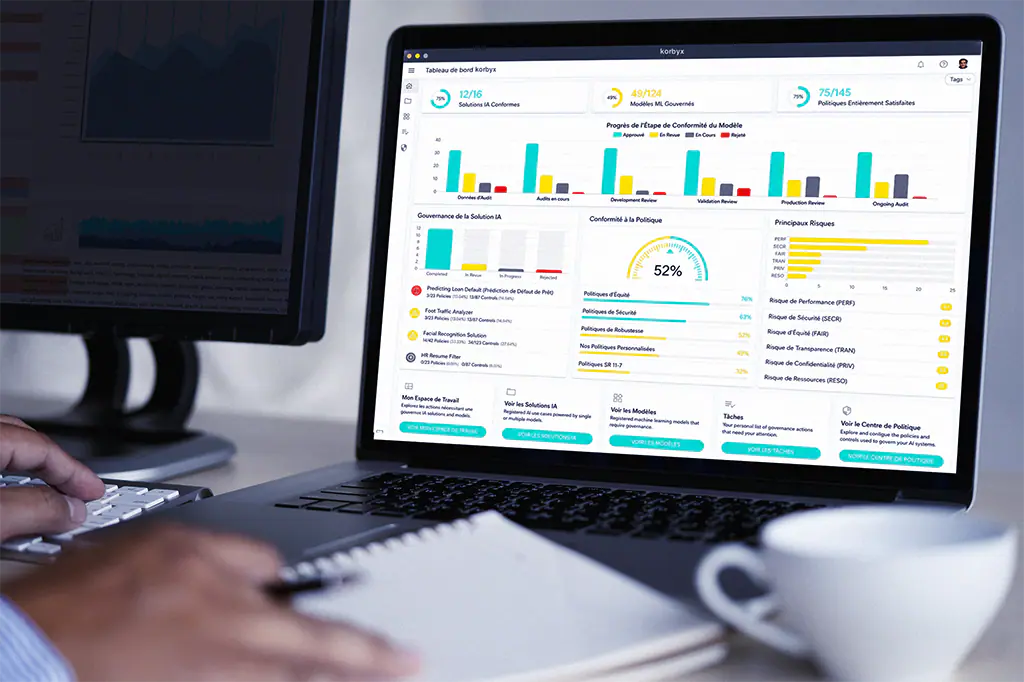
Désigner les responsables- Un registrede tous les systèmes d’IA en service dans l’entreprise, avec leurs données et leurs modèles. Il forme la première brique de la gouvernance, et celle qui manque presque toujours dans les organisations
- Quatre rôlesqui décide, qui valide, qui contrôle, qui répond. La gouvernance de l’IA tient rarement à plus que cela dans une PME, à condition que ces rôles soient écrits
- 2 août 2026les obligations de transparence de l’AI Act s’appliquent. Le haut risque est reporté au 2 décembre 2027, ce qui laisse du temps pour intégrer ces exigences
Ils pilotent avec Korbyx

 Stade Rennais


 Stade Rennais
Définition
La gouvernance de l’IA, en clair.
La gouvernance de l’IA est l’ensemble des règles, des rôles et des traces qui permettent à une entreprise de savoir ce que fait son intelligence artificielle, qui en répond devant les clients, et comment les risques sont tenus. Bien menée, cette approche rend les projets d’IA suivants plus rapides, parce qu’ils ne rejouent pas les mêmes débats sur les données, l’éthique et les responsabilités.
Il faut la distinguer de la conformité. La conformité dit ce que la loi impose, RGPD et AI Act en tête. La gouvernance de l’IA est le dispositif interne qui permet de tenir ces obligations au quotidien, avec le registre des systèmes d’IA, les politiques d’utilisation, le comité qui tranche et la gestion des risques et des biais des modèles. La première relève de l’obligation, la seconde de l’organisation qui la rend tenable. Nous traitons le volet réglementaire sur la page conformité RGPD et AI Act. Les normes qui se dessinent au niveau européen vont dans le même sens. Elles demandent surtout de démontrer comment vos technologies sont utilisées et supervisées, sans freiner l’innovation.
Dans une PME, ce dispositif reste léger. Quatre rôles, un registre, une politique d’utilisation de deux pages et un point trimestriel suffisent à couvrir l’essentiel. L’absence de cadre coûte bien plus cher, avec des projets d’IA qui apparaissent sans que personne ne le sache, des données qui partent dans des services grand public et une direction incapable de répondre quand un client ou un auditeur pose la question. Les entreprises qui ont posé ces bonnes pratiques tôt avancent ensuite beaucoup plus vite, parce que le cadre existe déjà et que les ressources sont identifiées. Elles y gagnent en efficacité.
Nous construisons cette gouvernance de l’IA avec vous, en partant de ce qui tourne déjà. L’inventaire précède toujours les politiques, car des principes écrits sur des pratiques qu’on ne connaît pas donnent un document que personne n’applique. Cet ordre rend aussi la démarche rapide, quelques semaines plutôt qu’un semestre, et crédible auprès des métiers. Personne ne peut garantir un risque zéro avec l’intelligence artificielle. Notre objectif est d’assurer que chaque système est connu, évalué et supervisé à la hauteur de ce qu’il engage.
- Un registre des systèmes d’IA en service, tenu à jour, avec leurs modèles et leur niveau de risques
- Des politiques d’utilisation de l’IA écrites, courtes, connues de tous les collaborateurs
- Des rôles nommés pour décider, valider, contrôler et répondre en cas d’incident
- Une traçabilité des décisions prises par l’IA, consultable, opposable et conservée
Les six chantiers
Ce que couvre une gouvernance de l’IA.
Six chantiers couvrent la gouvernance de l’IA d’une PME. Ils se mènent dans cet ordre, parce que chacun s’appuie sur le précédent, et l’ensemble tient en quelques semaines. Cette progression reste la manière la plus efficace de passer de pratiques dispersées à un dispositif tenable, quel que soit le secteur.
- 01
Le registre des systèmes d’IA
L’inventaire de tout ce qui utilise l’IA chez vous, des outils achetés à ceux que nous avons construits, sans oublier les initiatives hors cadre que personne n’avait déclarées. Aucune gouvernance ne tient sans ce registre, par lequel commence toute mise en conformité.
- Systèmes recensés
- Données utilisées
- Responsable désigné
- 02
La politique d’usage
Deux pages qui disent ce que les collaborateurs peuvent confier à l’IA et ce qui ne doit jamais en sortir. Nous rédigeons ces politiques internes pour qu’elles soient lues par les utilisateurs.
- Ce qui est autorisé
- Ce qui est interdit
- À qui demander
- 03
La gestion des risques
Chaque brique d’IA reçoit un niveau de risques, selon ce qu’elle décide et sur qui. Ce classement détermine les mesures de supervision à mettre en place, conformément à ce que les textes réglementaires attendent.
- Risques identifiés
- Niveau attribué
- Contrôle proportionné
- 04
Les biais et la qualité
Les modèles d’IA reproduisent ce que leurs données leur ont montré. Nous évaluons les biais sur les systèmes qui touchent des personnes, et nous consignons les indicateurs vérifiés, de manière à garantir l’équité de traitement.
- Tests sur données réelles
- Biais documentés
- Correctifs suivis
- 05
La transparence
Vos clients et vos collaborateurs doivent savoir quand ils ont affaire à l’IA. Obligatoire depuis le 2 août 2026, cette transparence est surtout une bonne pratique qui protège votre réputation.
- Usages signalés
- Décisions explicables
- Recours humain possible
- 06
Le comité et le suivi
Un point trimestriel qui arbitre les nouveaux projets d’IA, revoit les risques et met à jour le registre des systèmes. Une heure, quatre personnes, un compte rendu écrit. Ce rendez-vous maintient la qualité du dispositif dans la durée.
- Arbitrages tracés
- Registre actualisé
- Incidents revus
La plateforme Korbyx
Korbyx vous dit où regarder.
Plusieurs écrans, une seule base de données. Chaque écran répond à une question que vous vous posez déjà.
Toutes vos agences, comparées entre elles
Chaque agence est comparée à la médiane de ses pairs, dans votre propre réseau. Vous voyez lesquelles tournent bien, lesquelles décrochent, et de combien.
Devis transformés, trois derniers moisMédiane du réseau · 43 %
Lyon Est est à 29 %, soit 14 points sous la médiane. Plan d’action proposé.
Résultat
3 agences à traiter, détectées ce matin
- médiane du réseau
- 43 %médiane du réseau
- écart le plus fort
- −14 ptsécart le plus fort
- agences sous la médiane
- 3 / 60agences sous la médiane
- de consolidation évitées
- 6 hde consolidation évitées
- Plan d’action proposé pour Lyon Est
- Animateur prévenu, visite jeudi
Des questions en langage courant
La réponse cite la mesure, la période et la source. Quand la donnée manque, Korbyx le dit.
Combien a-t-on facturé en septembre, par région ?
2,1 M€, dont 38 % pour la région Ouest. Le Sud-Est recule de 9 % sur un an, surtout à Lyon Est et Dijon Centre.
Mesure : CA facturé, v3Période : septembre 2026Source : ERP
Et la marge ?
La marge par région n’est pas encore connectée. Je peux vous montrer le chiffre d’affaires ou la marge du réseau entier.
Résultat
2,1 M€ facturés en septembre
- Réponse en 4 secondes, source citée
- Sud-Est : −9 % sur un an, à suivre
Il écrit dans vos outils
Relance préparée, tâche créée dans le CRM. Vous validez, l’action part.
CRM · Nouvelle tâchepréparée par Korbyx
Relancer M. Garnier, devis n° 2026-118 (14 200 €)
Bonjour Monsieur Garnier, je reviens vers vous au sujet de notre proposition du 2 septembre…
Échéance jeudi · C. DurandValiderValidée
Journal des actions
- Tâche écrite dans le CRM, 09:42
- Responsable prévenue, 09:42
- Point de suivi prévu vendredi
Résultat
Cette semaine, sur vos relances
- relances envoyées
- 14relances envoyées
- clients ont répondu
- 6clients ont répondu
- devis signés
- 3devis signés
- encaissés ou signés
- 42,6 k€encaissés ou signés
- Toutes validées par un humain
- Écrites dans le CRM, rien à ressaisir
Données d’illustration.
Pour commencer
Savez-vous combien de systèmes d’IA tournent dans votre entreprise ?
En 60 minutes, un fondateur de Korbyx fait avec vous l’inventaire réel de vos usages, repère les risques les plus immédiats et vous dit ce qu’une gouvernance de l’IA changerait dans votre entreprise.
- 60 minutes
- Avec un fondateur
- Sans engagement
La démarche
Comment nous mettons une gouvernance de l’IA en place.
Cinq étapes réparties sur quelques semaines, au terme desquelles vos équipes tiennent le dispositif seules. Nous laissons derrière nous un registre vivant, des politiques courtes et des rôles clairs, plutôt qu’un classeur de procédures.
- 01
Inventorier les systèmes d’IA réellement en service, y compris ceux qui sont hors cadre.
- 02
Classer chaque système d’IA par niveau de risques, selon ce qu’il décide et sur qui.
- 03
Écrire les politiques d’utilisation de l’IA, en deux pages, avec les métiers concernés.
- 04
Nommer les rôles et installer le comité, avec un ordre du jour type.
- 05
Poser les mécanismes techniques de traçabilité : journaux, conservation, accès aux traces.
La première étape réserve toujours des surprises. Dans presque toutes les entreprises que nous accompagnons, l’inventaire fait apparaître des usages de l’IA que la direction ignorait, qu’il s’agisse d’un service qui a pris un abonnement, d’un collaborateur qui verse des documents dans un outil grand public ou d’un module d’IA activé par défaut dans un outil déjà en place. Ces initiatives hors cadre sont le vrai danger de l’IA en entreprise, bien plus que les projets déclarés. Elles échappent à toute supervision et exposent le plus l’entreprise, en matière de protection des données comme de réputation.
La dernière étape est la plus technique, et la plus décisive pour la conformité. Une décision prise par l’IA sans trace consultable est indéfendable devant un client, un auditeur ou un tribunal. Nous posons donc les journaux en même temps que les systèmes d’IA, avec des durées de conservation écrites et un processus de revue. Ces traces permettent de garantir, plus tard, que les résultats produits sont explicables et évaluables. Nous détaillons ces mécanismes sur la page sécurité et souveraineté.
Le classement
Quatre niveaux de risques, quatre niveaux de contrôle.
Le classement des systèmes d’IA par niveau de risques est la clé de voute de la gouvernance. Il détermine le contrôle appliqué et évite de traiter un correcteur orthographique comme un outil d’aide au recrutement. Cette approche proportionnée rend le dispositif efficace dans la durée, et évite de bloquer l’innovation là où le risque est nul.
| Niveau de risques | Exemple d’usage | Contrôle appliqué |
|---|---|---|
| Minime | Reformulation d’un texte interne | Politique d’usage suffisante |
| Limité | Assistant qui répond aux clients | Transparence obligatoire, journal des échanges |
| Élevé | Aide au tri des candidatures | Tests de biais, validation humaine, documentation complète |
| Inacceptable | Notation sociale des personnes | Interdit par l’AI Act, jamais déployé |
Le fond du sujet
Biais, transparence et responsabilité.
Trois questions éthiques reviennent dans toutes les gouvernances de l’IA que nous installons. Elles se règlent par des mesures concrètes, des indicateurs et un responsable nommé. Des principes éthiques affichés au mur ne remplacent pas des pratiques éthiques vérifiables, et les normes internationales sur l’IA de confiance attendent justement des preuves plutôt que des déclarations.
Les biais d’abord. Les modèles d’IA apprennent de données passées, et reproduisent donc les déséquilibres qu’elles contiennent. Quand l’IA touche des personnes, sur un tri de candidatures ou une évaluation de dossier, nous testons le comportement du système sur des cas réels et nous consignons les écarts constatés. Un biais documenté et corrigé est acceptable ; un biais que personne n’a cherché ne l’est pas. Évaluer l’équité fait partie du processus qualité, au même titre que les autres tests.
La transparence ensuite. Depuis le 2 août 2026, les obligations de transparence de l’AI Act s’appliquent à tous les niveaux de risques. Une personne doit savoir qu’elle échange avec une IA, et les contenus générés doivent être signalés comme tels. La contrainte reste légère si elle est intégrée dès la création des systèmes, et devient pénible à rattraper ensuite.
La responsabilité enfin, point sur lequel les entreprises sont le plus démunies. Lorsqu’un système d’IA produit une erreur qui coûte de l’argent à un client, il faut savoir qui en répond, et la gouvernance de l’IA règle ce point avant l’incident, en nommant un responsable par brique et en fixant les cas où une validation humaine est obligatoire. Sans cela, la responsabilité remonte au dirigeant par défaut, et l’organisation découvre le problème au pire moment. Cette désignation ne coûte rien, et elle pèse lourd le jour où un résultat est contesté.
Une politique d’usage de l’IA que personne n’a lue ne protège de rien. Nous la faisons tenir en deux pages et nous la présentons en séance, parce qu’un texte de vingt pages archivé sur un serveur ne change aucun comportement.
« Un auditeur ne commence jamais par demander quelle IA vous utilisez. Il veut savoir qui a décidé de l’utiliser, et où c’est écrit. La plupart des entreprises n’ont pas la réponse. »
Ce que ça évite
Six risques qu’une gouvernance de l’IA écarte.
Ces six risques liés à l’IA sont ceux que nous rencontrons le plus souvent dans les organisations sans gouvernance. Tous se sont déjà matérialisés chez un client avant notre intervention, et aucun n’était détectable sans inventaire.
La fuite de données
Un utilisateur verse un contrat ou un fichier clients dans un service grand public. La protection des données saute, et personne ne le sait.
Les initiatives hors cadre
Des briques d’IA apparaissent service par service, sans inventaire ni surveillance. Quand il faut répondre à un auditeur, personne ne sait quels modèles tournent ni sur quelles données.
La décision non traçable
L’IA a refusé un dossier, et rien n’explique pourquoi. Indéfendable devant un utilisateur comme devant un juge, et coûteux en réputation.
Le biais non détecté
Un modèle reproduit un déséquilibre présent dans les données d’apprentissage, quand l’IA touche des personnes. Le danger juridique et éthique est réel.
La dépendance subie
Un processus critique repose sur les technologies d’un seul fournisseur, qui change ses conditions ou arrête son service.
La non-conformité
Les exigences de transparence ne sont pas tenues, faute d’avoir su quels systèmes étaient concernés. Se conformer après coup coûte beaucoup plus cher.
Les documents
Les politiques et pratiques que nous vous laissons.
Une gouvernance de l’IA se matérialise par un petit nombre de documents courts, tenus à jour, qui suffisent à garantir la traçabilité attendue. Nous les écrivons avec vous, et ils restent votre propriété quelle que soit la suite donnée à la collaboration.
La politique d’usage de l’IA
Deux pages qui posent les principes d’utilisation, en disant ce que les collaborateurs peuvent confier à l’IA, ce qui ne doit jamais sortir de l’organisation et à qui demander en cas de doute.
Le registre des systèmes
Un tableau vivant qui liste chaque système avec ses données, son responsable, son niveau de risques et la date de sa dernière évaluation. Un auditeur le réclame en premier.
La grille d’analyse des risques
La manière dont vous évaluez un nouveau système avant son déploiement. Quelques questions, un niveau attribué, des mesures proportionnées.
Les principes éthiques
Une page qui engage l’organisation sur la transparence, la supervision humaine, l’équité et la protection des personnes. Courte, sinon personne ne s’y réfère.
Les procédures de surveillance
Qui évalue quoi, à quelle fréquence, et quels indicateurs déclenchent une alerte. La surveillance des modèles d’IA en production relève de la gouvernance autant que de la technique, et elle assure la qualité des résultats mois après mois.
Le compte rendu de comité
Un format d’ordre du jour et de compte rendu, pour que le point trimestriel produise des décisions tracées plutôt qu’un tour de table. Les parties prenantes y sont représentées.
Le cadre réglementaire
Ce que les réglementations attendent de vous.
Les exigences réglementaires en matière d’IA se sont précisées vite. Elles laissent la place à l’innovation et demandent de garantir que vos systèmes sont supervisés, évalués et documentés.
Les lois européennes fixent des obligations proportionnées au niveau de risque, et les normes internationales sur l’IA de confiance convergent, qu’il s’agisse d’équité de traitement, de protection des personnes, de supervision humaine ou de qualité des résultats. Ces textes réglementaires attendent d’une organisation qu’elle sache démontrer, indicateurs à l’appui, comment ses systèmes d’IA sont déployés et contrôlés.
Cela implique des mesures internes simples, comme évaluer chaque système avant son déploiement, définir qui en est responsable, protéger les données personnelles qu’il traite et mettre en place les mécanismes de recours pour les utilisateurs concernés. Ces bonnes pratiques ne coûtent pas cher quand elles sont prévues dès la création du système ; elles deviennent lourdes quand il faut se conformer après coup.
L’enjeu dépasse la sanction. Une organisation incapable d’expliquer une décision prise par son IA prend un risque de réputation dans tous les domaines où la confiance compte, de la santé à la finance en passant par le recrutement et la relation client. À l’inverse, une gouvernance efficace devient un argument commercial, parce qu’elle rassure vos propres clients sur la protection de leurs informations.
FAQ
Questions fréquentes sur la gouvernance de l’IA.
Qu’est-ce que la gouvernance de l’IA ?
L’ensemble des règles, des rôles et des traces qui permettent à une entreprise de savoir ce que fait son intelligence artificielle et qui en répond. Elle couvre le registre des systèmes, les politiques d’utilisation, la gestion des risques et des biais, la transparence et l’évaluation des résultats. Elle forme un dispositif vivant, tenu à jour par des personnes nommées.
Quelle différence avec la conformité IA ?
La conformité dit ce que la loi impose, avec le RGPD pour les données personnelles et l’AI Act pour les systèmes d’IA. La gouvernance est l’organisation interne qui permet de tenir ces obligations au quotidien. On peut être conforme sur le papier et ingouvernable en pratique, et c’est le cas le plus fréquent dans les entreprises qui ont adopté l’IA vite. Notre page conformité RGPD et AI Act détaille le volet réglementaire.
Une PME a-t-elle vraiment besoin d’une gouvernance de l’IA ?
Oui, mais légère. Quatre rôles, un registre, une politique d’usage de deux pages et un point trimestriel suffisent dans la plupart des entreprises de moins de deux cents personnes. Le coût vient plutôt de l’absence de dispositif de gouvernance, avec des usages de l’IA qui apparaissent sans contrôle et des données qui sortent sans que personne ne le sache.
Combien de temps pour mettre en place une gouvernance ?
Quelques semaines pour le dispositif complet, dont la moitié pour l’inventaire. Cette première étape est la plus longue parce qu’il faut aller chercher les pratiques non déclarées, service par service, dans tous les domaines de l’entreprise. La rédaction de la politique d’usage et l’installation du comité prennent ensuite peu de temps.
Que dit l’AI Act, concrètement ?
Il classe les systèmes par niveau de risques et impose des exigences proportionnées. Depuis le 2 août 2026, les obligations de transparence s’appliquent à tous les niveaux. Il faut indiquer à une personne qu’elle échange avec une IA et signaler les contenus générés. Les exigences sur les systèmes à haut risque ont été reportées au 2 décembre 2027, ce qui laisse le temps de s’organiser.
Comment traite-t-on les pratiques non déclarées ?
En les recensant sans sanctionner, puis en donnant une solution autorisée. Punir une pratique hors cadre la rend clandestine sans la faire disparaître. La bonne réponse est de rendre l’outil autorisé plus efficace que l’outil interdit, ce qui suppose d’en fournir un. La formation y joue un rôle décisif, l’acculturation aussi.
Qui doit porter la gouvernance de l’IA dans l’entreprise ?
Une personne de la direction, épaulée par un référent technique et par les métiers concernés. Dans les structures qui disposent d’un délégué à la protection des données, celui-ci y tient naturellement un rôle. Ce qui compte est qu’un nom soit écrit en face de chaque système, et que cette personne ait le pouvoir de l’arrêter.
Comment teste-t-on les biais d’un modèle ?
En faisant tourner le système sur des cas réels choisis pour couvrir la diversité des situations, puis en comparant les indicateurs obtenus. Sur un tri de candidatures, cela signifie vérifier que le classement ne varie pas selon des éléments qui n’ont rien à voir avec la compétence. Les écarts constatés sont documentés, corrigés, et le test est rejoué pour garantir que la correction a bien produit ses effets.
La gouvernance ralentit-elle les projets d’IA ?
L’inverse, passé le premier chantier. Un projet dans une organisation gouvernée démarre sans rejouer les arbitrages sur les données, les rôles et les mesures de contrôle, puisqu’ils sont déjà écrits. Le gain d’efficacité est direct. Le deuxième projet d’IA bénéficie déjà du dispositif, et le dixième encore davantage.
Faut-il un outil dédié pour tenir le registre ?
Pas au début. Un tableau partagé suffit dans une organisation qui compte moins de vingt briques d’IA, à condition qu’il reste actualisé et que son propriétaire soit nommé. Les outils spécialisés deviennent utiles au-delà, ou quand plusieurs entités doivent consolider leurs registres et se conformer aux mêmes exigences.
Secteurs et cas d’usage
Secteur par secteur, métier par métier.
Vos agences, vos chantiers, vos tournées, vos établissements : ce que Korbyx change, dans votre métier.
 SecteurAdministrateurs de biensGestion locative et copropriété.Découvrir
 SecteurAgroalimentaireDes matières premières à l'assiette.Découvrir
 Cas d'usageTout le savoir de votre entreprise, interrogeable en une question.Découvrir
 Guide · 14 minQuelle formation IA choisir ?Lire le guide
 SecteurAgences immobilièresPlus de temps pour les clients.Découvrir
 SecteurBTPDu bureau d'études au chantier.Découvrir
 Cas d'usageVos documents, lus et compris.Découvrir
 Guide · 12 minMaintenance prédictive : exemples concretsLire le guide
 Cas d'usageVos factures fournisseurs, lues et contrôlées seules.Découvrir
 SecteurÉducationUtile, encadrée, pédagogique.Découvrir
 Cas d'usageAnimez votre réseau multi-sites depuis un seul poste de pilotage.Agences, magasins, franchisés, points de vente.Découvrir
 Guide · 17 minComparatif IA 2026 pour les PMELire le guide
 SecteurCabinets d'auditPlus de temps pour le jugement professionnel.Découvrir
 SecteurHôtellerieAu service de l'expérience client.Découvrir
 Cas d'usageDétectez les défauts avant qu'ils ne quittent l'usine.Découvrir
- Cas d'usageVos impayés se relancent tout seuls.Relances rédigées, vous validez, elles partent.
 SecteurIntérim et recrutementDécouvrir
 SecteurIndustrieDe l'atelier à la décision.Découvrir
 Cas d'usageLes faux documents ne passent plus.Découvrir
 Guide · 10 minChatGPT ou Copilot en entreprise ?Lire le guide
 Cas d'usageUne FAQ intelligente qui répond depuis vos vrais documents.Vos clients posent les mêmes questions, jour après jour, et votre équipe y répond à la main.Découvrir
 SecteurLaboratoiresAu service des biologistes et des patients.Découvrir
 Cas d'usageLe devis part le jour même, pas la semaine d'après.Un client vous décrit son besoin par email ou au téléphone.Découvrir
- Cas d'usageToutes vos agences, comparées.Animez un réseau multi-sites depuis un seul poste.
 SecteurÉtudes notarialesAu service de l'acte authentique.Découvrir
 SecteurMédiasAu service de l'information et du journalisme.Découvrir
 Cas d'usageLisez vos plans, chiffrez plus vite.Découvrir
 Guide · 12 minFacture électronique obligatoire : le guide PMELire le guide
 Cas d'usageVos interventions pilotées, du planning au compte rendu.Découvrir
 SecteurPharmacieDe la recherche à la production.Découvrir
 Cas d'usageVotre marketing branché sur vos vraies données.L'IA marketing ne se résume pas à produire du contenu plus vite.Découvrir
- Cas d'usageMarge et trésorerie, en continu.Le pilotage financier sans attendre la clôture.
 Cas d'usageMesurez votre OEE, en temps réel.Découvrir
 SecteurAéronautiqueDe l'atelier à l'exploitation.Découvrir
 Cas d'usageDécider vite, sur des données réelles.Découvrir
 Guide · 8 minMistral AI ou ChatGPT ?Lire le guide
 Cas d'usageVos données éparses, transformées en décisions.Découvrir
 SecteurAssuranceAu service des assurés et des équipes.Découvrir
 SecteurAgences de communicationPlus de temps pour la créativité.Découvrir
 SecteurE-commerceDe la recherche à la livraison.Découvrir
 Cas d'usageAnticipez au lieu de constater.Découvrir
 SecteurFinanceDes chiffres fiables, des décisions rapides.Découvrir
 SecteurBureaux d'étudesPlus de temps pour l'ingénierie.Découvrir
 SecteurMétallurgieDes procédés mieux maîtrisés.Découvrir
À explorer
Aller plus loin dans le cadre de l’IA.
- ServiceConformité RGPD et AI Act
- ServiceIA souveraine et hébergement en France
- PlateformeSécurité et souveraineté du socle
- ServiceAcculturation à l’IA
- ServiceFormation de vos équipes
- ServiceCabinet de conseil IA
- ServiceLe diagnostic, point de départ
- ServiceAccompagnement à la transformation
- ServiceTous nos services IA
- Cas d’usageLes cas d’usage, par fonction
- Budget et ROILe retour sur investissement
- PlateformeNotre démarche projet
- PlateformeLe socle technique Korbyx
- À lireQui nous sommes
Commencez par l’inventaire. Le reste en découle.
Un fondateur vous consacre 60 minutes, sans engagement, pour recenser les systèmes d’IA réellement en service chez vous, mesurer les risques immédiats et poser les quatre rôles.