IA, conformité et gestion des risques
La gestion des risques, outillée en continu.
Veille réglementaire, cartographie des risques, contrôles, preuves d’audit. Dans la plupart des entreprises, la gestion des risques repose sur des classeurs mis à jour une fois par an. L’intelligence artificielle change ce rythme. Elle surveille les exigences réglementaires, analyse les données de vos systèmes et de vos documents, détecte les écarts en temps réel et prépare une documentation prête pour l’audit. Cette page décrit comment l’IA outille la gestion des risques et de la conformité, comment maîtriser les risques liés à l’IA elle-même, et ce qui reste, par principe, une décision humaine.
- Hébergé en Europe
- Aucun outil à remplacer
- Validation humaine
42 risques cartographiés2 nouveautés
KorbyxEn direct
Quelles nouvelles obligations nous concernent ce trimestre ?
Deux textes : la vigilance fournisseurs renforcée et un décret sur l’archivage. Les contrôles à ajouter sont listés.
Voir les contrôles- 58 % des dirigeantsd’entreprises de taille moyenne jugent l’IA comme un enjeu de survie à trois à cinq ans, mais 57 % n’ont pas de stratégie IA (Bpifrance Le Lab, 2024). La gestion des risques fait partie de ce qui manque
- Des contrôles continuset non plus une revue annuelle, pour plus d’efficacité. L’IA analyse les données de vos systèmes chaque jour et fait remonter les écarts au moment où ils apparaissent
- Un outil, pas un avis juridiqueKorbyx outille la gestion des risques et de la conformité. L’interprétation du droit et les décisions restent à vos responsables et à vos conseils
Ils pilotent avec Korbyx

 Stade Rennais


 Stade Rennais
Le constat
La gestion des risques se fait encore au classeur.
Dans beaucoup d’entreprises, la cartographie des risques est un fichier revu une fois par an, pour préparer l’audit ou le rapport de gestion. Entre deux revues, les risques évoluent, les exigences réglementaires changent, et personne ne le voit.
Les équipes chargées de la gestion des risques et du contrôle interne passent l’essentiel de leur temps à rassembler des informations. Elles extraient des données de plusieurs systèmes, relancent les services, compilent des preuves. L’analyse des risques liés aux activités, qui demande de l’expertise, se fait dans l’urgence, quelques semaines avant l’échéance.
Le volume réglementaire ne cesse d’augmenter : protection des données, RGPD, lutte contre la fraude, normes sectorielles, obligations de vigilance, et désormais le règlement européen sur l’intelligence artificielle. Suivre ces exigences réglementaires à la main n’est plus réaliste pour les organisations de taille moyenne, et la gestion des risques réglementaires s’en ressent.
La gestion des risques se fait donc de manière réactive. On découvre un problème lors d’un contrôle, d’un incident de sécurité ou d’une réclamation, alors que les signaux et les problèmes potentiels existaient dans les données. Une gestion des risques proactive suppose de voir ces signaux en continu.
- Une cartographie des risques revue une fois par an
- Des preuves d’audit rassemblées dans l’urgence
- Des exigences réglementaires suivies à la main
- Des risques découverts après l’incident, pas avant
Les usages
Six usages de l’IA dans la gestion des risques.
L’IA ne remplace ni le responsable des risques ni le contrôle interne. Elle prend en charge la collecte, la surveillance et la documentation, pour que l’expertise humaine porte sur l’analyse et la décision.
La veille réglementaire
Les textes, normes et décisions qui concernent votre secteur sont suivis en continu, avec leurs risques associés. L’IA résume chaque évolution et indique les processus internes concernés.
La cartographie des risques
Chaque risque est décrit, évalué et relié aux processus, aux systèmes et aux données qui portent les risques. La cartographie reste à jour, au lieu d’être refaite chaque année.
Les contrôles continus
Les contrôles clés s’exécutent chaque jour sur les données réelles, des droits d’accès aux validations, aux seuils et à la séparation des tâches. L’IA sait détecter les écarts, qui remontent immédiatement.
La détection d’anomalies
Les modèles repèrent les risques et les opérations inhabituelles dans les données financières, les achats ou les accès aux systèmes, et alertent l’équipe concernée.
La documentation auditable
Chaque contrôle, chaque alerte et chaque décision laissent une trace datée. Le dossier d’audit se constitue au fil de l’eau, et non en fin d’exercice.
Le suivi des plans d’action
Les actions décidées pour traiter les risques sont suivies, dans le cadre de la gouvernance, avec leur responsable et leur échéance. L’IA relance et signale rapidement les retards.
L’approche
Une approche de la gestion des risques fondée sur les données.
En matière de gestion des risques, les organisations font face aux mêmes défis. Trop de risques à suivre, trop peu de temps, et des informations dispersées dans des systèmes qui ne se parlent pas. L’approche que nous proposons répond à ces problèmes dans cet ordre.
Le premier des défis est la dispersion. Les informations nécessaires à la gestion des risques se trouvent dans la comptabilité, les achats, les ressources humaines, les systèmes informatiques et les échanges avec les clients. Une gestion des risques efficace nécessite de relier ces sources. Les technologies d’IA savent précisément lire des données de formats différents et en tirer une vision d’ensemble.
Le deuxième des défis tient au volume. Les organisations qui utilisent des contrôles manuels ne peuvent vérifier qu’une partie des opérations. Les techniques d’analyse automatique, et les algorithmes de détection, permettent de contrôler l’ensemble des activités, et de concentrer l’expertise humaine sur les cas critiques et sur les problèmes potentiels les plus sérieux.
Le troisième défi est la confiance. Une alerte que personne ne comprend est ignorée. Chaque résultat fournit donc son explication, avec la donnée en cause, la règle appliquée et l’historique du risque. Cette transparence rend l’adoption possible par les équipes opérationnelles et par la direction, et crée la confiance nécessaire pour étendre la démarche.
Enfin, la mise en œuvre se mesure. L’efficacité de la gestion des risques se suit sur des indicateurs simples, du délai de détection au nombre d’écarts traités et au temps passé à préparer l’audit. Ces mesures guident les stratégies de gestion des risques, et montrent où les bonnes pratiques progressent et où l’innovation doit rester sous contrôle.
Relier les données
Une vision d’ensemble des risques, au lieu de silos.
- Comptabilité et achats
- Systèmes informatiques
- Ressources humaines
Contrôler l’ensemble
Toutes les activités, pas un échantillon.
- Contrôles continus
- Détection d’anomalies
- Cas critiques priorisés
Expliquer chaque alerte
La confiance avant l’automatisme.
- Donnée en cause
- Règle appliquée
- Historique du risque
La veille
Une veille réglementaire qui ne dort jamais.
La veille réglementaire est souvent le premier usage de l’IA en matière de gestion des risques et de conformité, parce que le volume de textes à suivre dépasse la capacité d’une équipe.
L’IA surveille les sources officielles qui concernent votre activité : textes européens et nationaux, décisions des autorités, normes professionnelles, recommandations de la CNIL. Elle identifie les évolutions pertinentes, les résume en français clair et précise quelles obligations changent pour votre entreprise.
Chaque évolution est reliée à votre cartographie des risques et à vos processus internes. Le responsable de la gestion des risques voit en un coup d’œil ce qui change, qui est concerné et quelle action est nécessaire. La veille cesse d’être une lecture pour devenir une liste de travail.
La décision reste humaine. L’IA n’est qu’une aide. Elle ne délivre aucun avis juridique, elle signale, résume et relie, et vos juristes ou vos conseils interprètent. Cette règle conditionne un usage fiable et une responsabilité clairement attribuée.
- Sources officielles surveillées en continu
- Évolutions résumées en français clair
- Obligations reliées aux processus concernés
- Interprétation laissée à vos juristes
L’évaluation
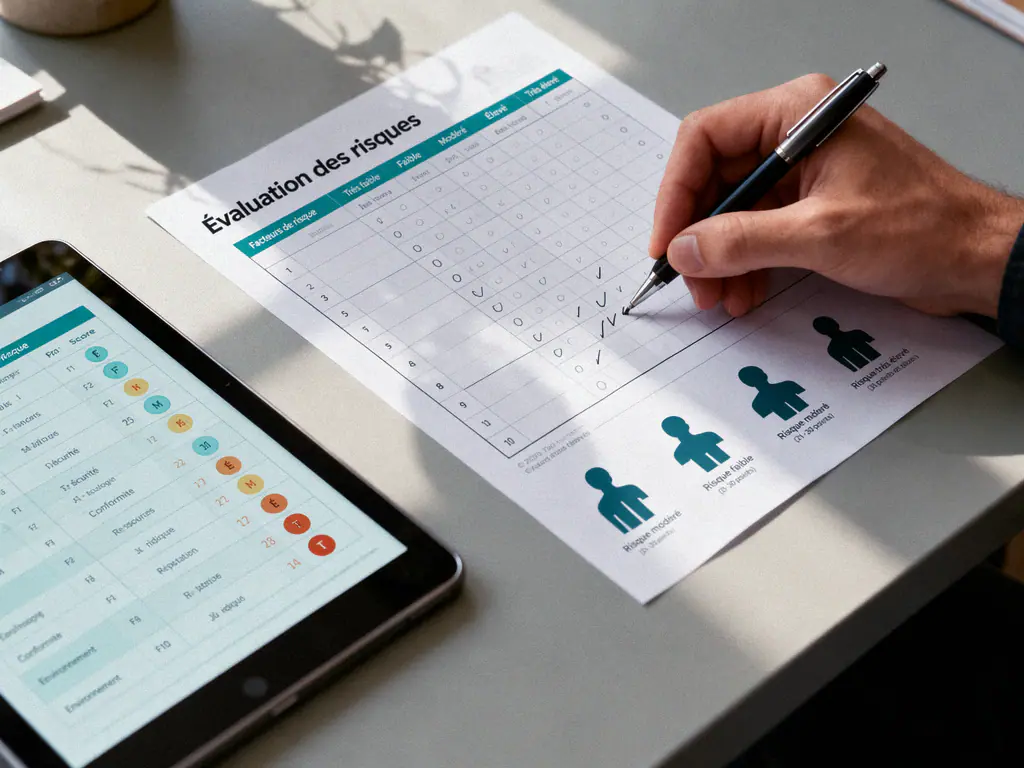
Évaluer les risques sur vos vraies données.
Une évaluation des risques n’a de valeur que si elle repose sur des faits. L’IA relie chaque risque aux données et aux systèmes qui permettent de le mesurer, et met l’évaluation à jour à mesure que les données changent.
La probabilité et l’impact de chaque risque ne sont plus estimés une fois par an lors d’un atelier. Ils s’appuient sur des indicateurs réels : nombre d’incidents, écarts de contrôle, volume d’opérations sensibles, résultats des évaluations précédentes. Quand un indicateur se dégrade, le risque remonte dans la cartographie.
Les risques liés à la cybersécurité, à la fraude ou aux fournisseurs se suivent avec la même méthode de gestion des risques. L’identification des menaces et des vulnérabilités techniques s’appuie sur les journaux de vos systèmes et sur les rapports de sécurité (voir notre page sécurité), et la synthèse est prête pour le comité des risques.
L’évaluation devient ainsi continue, et le dialogue avec les parties prenantes change. Direction, auditeurs, assureurs et clients reçoivent une vision fondée sur des données, et non sur une impression.
Le partage des rôles
Ce que fait l’IA, ce qui reste humain.
En matière de gestion des risques, la frontière entre les systèmes d’IA et la décision doit être claire dès le départ. Nous appliquons la répartition suivante.
| Activité | Ce que fait l’IA | Ce qui reste humain |
|---|---|---|
| Veille réglementaire | Surveille, résume, relie aux processus | Interpréter le texte, décider de l’action |
| Cartographie des risques | Tient à jour les indicateurs et les liens | Arbitrer la cotation et les priorités |
| Contrôles | Exécute les contrôles sur les données | Analyser les écarts, sanctionner ou corriger |
| Détection d’anomalies | Repère et alerte | Qualifier l’alerte, enquêter |
| Audit | Constitue la documentation et la trace | Répondre à l’auditeur, porter la responsabilité |
La plateforme Korbyx
Korbyx vous dit où regarder.
Plusieurs écrans, une seule base de données. Chaque écran répond à une question que vous vous posez déjà.
Toutes vos agences, comparées entre elles
Chaque agence est comparée à la médiane de ses pairs, dans votre propre réseau. Vous voyez lesquelles tournent bien, lesquelles décrochent, et de combien.
Devis transformés, trois derniers moisMédiane du réseau · 43 %
Lyon Est est à 29 %, soit 14 points sous la médiane. Plan d’action proposé.
Résultat
3 agences à traiter, détectées ce matin
- médiane du réseau
- 43 %médiane du réseau
- écart le plus fort
- −14 ptsécart le plus fort
- agences sous la médiane
- 3 / 60agences sous la médiane
- de consolidation évitées
- 6 hde consolidation évitées
- Plan d’action proposé pour Lyon Est
- Animateur prévenu, visite jeudi
Des questions en langage courant
La réponse cite la mesure, la période et la source. Quand la donnée manque, Korbyx le dit.
Combien a-t-on facturé en septembre, par région ?
2,1 M€, dont 38 % pour la région Ouest. Le Sud-Est recule de 9 % sur un an, surtout à Lyon Est et Dijon Centre.
Mesure : CA facturé, v3Période : septembre 2026Source : ERP
Et la marge ?
La marge par région n’est pas encore connectée. Je peux vous montrer le chiffre d’affaires ou la marge du réseau entier.
Résultat
2,1 M€ facturés en septembre
- Réponse en 4 secondes, source citée
- Sud-Est : −9 % sur un an, à suivre
Il écrit dans vos outils
Relance préparée, tâche créée dans le CRM. Vous validez, l’action part.
CRM · Nouvelle tâchepréparée par Korbyx
Relancer M. Garnier, devis n° 2026-118 (14 200 €)
Bonjour Monsieur Garnier, je reviens vers vous au sujet de notre proposition du 2 septembre…
Échéance jeudi · C. DurandValiderValidée
Journal des actions
- Tâche écrite dans le CRM, 09:42
- Responsable prévenue, 09:42
- Point de suivi prévu vendredi
Résultat
Cette semaine, sur vos relances
- relances envoyées
- 14relances envoyées
- clients ont répondu
- 6clients ont répondu
- devis signés
- 3devis signés
- encaissés ou signés
- 42,6 k€encaissés ou signés
- Toutes validées par un humain
- Écrites dans le CRM, rien à ressaisir
Données d’illustration.
Vos risques
Où en est votre cartographie des risques ?
Un échange de 60 minutes avec un fondateur. Nous passons en revue vos obligations, vos contrôles et vos outils, puis nous listons ce que l’IA peut surveiller en continu chez vous.
- 60 minutes
- Avec un fondateur
- Sans engagement
Les risques de l’IA
Maîtriser les risques liés à l’IA elle-même.
Utiliser l’IA pour la gestion des risques crée de nouveaux risques, les risques liés à l’IA elle-même. Les ignorer serait incohérent, car la gestion des risques liés à l’IA fait partie de toute démarche sérieuse.
Les risques liés à l’IA sont désormais bien identifiés. Les modèles peuvent reproduire des biais présents dans les données d’entraînement, comme le rappelle notre page IA et recrutement. Les systèmes d’IA peuvent se tromper avec assurance ou devenir une cible de menaces de cybersécurité. L’utilisation de l’IA par les équipes, hors de tout cadre, crée aussi des fuites de données confidentielles.
Le règlement européen sur l’IA, l’AI Act, classe les systèmes d’IA selon leur niveau de risque. Les systèmes à haut risque, par exemple ceux qui interviennent dans le recrutement ou l’accès au crédit, sont soumis à des exigences réglementaires strictes : évaluation, documentation, surveillance humaine, gestion des données. Notre page conformité de l’IA détaille ces obligations.
Chaque décision prise avec l’aide d’un modèle doit rester traçable. La gouvernance de l’IA répond à ce besoin, et nous l’appliquons d’abord à nos propres outils.
- Biais des modèles et qualité des données
- Sécurité, cybersécurité et protection des données sensibles
- Usages de l’IA hors cadre par les équipes
- Obligations de l’AI Act pour les systèmes à haut risque
La maîtrise
Gestion des risques liés à l’IA : la réponse des organisations.
La gestion des risques liés à l’IA ne relève plus de la prospective. Les organisations qui utilisent des systèmes d’IA doivent pouvoir identifier, évaluer et traiter les risques liés à l’IA avec la même rigueur que les autres risques de l’entreprise.
La réponse commence par l’identification. Quels systèmes d’IA sont utilisés dans l’entreprise, par qui, sur quelles données, pour quelles décisions ? Cet inventaire révèle souvent des usages que la direction ignorait. L’évaluation des risques de chaque système d’IA suit ensuite, avec l’impact possible, la sensibilité des données et le niveau d’autonomie du modèle.
Les modèles d’IA présentent des menaces spécifiques. Les attaques visent les modèles d’IA eux-mêmes, pour les tromper ou leur faire divulguer des données confidentielles ; la confidentialité et la sécurité des systèmes d’IA doivent donc être testées comme celles de n’importe quel système critique. Les vulnérabilités se détectent par des évaluations régulières, et les mises à jour des modèles d’IA passent par une validation.
La gestion des risques liés à l’IA est une démarche continue. Il faut détecter rapidement une dérive des modèles, une hausse des erreurs ou un biais qui apparaît sur de nouvelles données, et gérer la réponse de manière proactive. La surveillance en temps réel, la formation des équipes à l’utilisation de l’IA et un cadre de gouvernance clair constituent le socle de ce travail.
Les cadres de référence existent et aident à structurer la démarche : le règlement européen sur l’IA, les normes internationales de management de l’IA et les recommandations de la CNIL. Nous aidons l’entreprise à les appliquer à ses propres usages, sans formalisme inutile, pour améliorer la maîtrise des risques liés à l’IA sans freiner le développement des usages utiles.
- Inventaire des systèmes d’IA utilisés dans l’entreprise
- Évaluation des risques de chaque système d’IA
- Tests de sécurité et de confidentialité des modèles d’IA
- Surveillance continue et formation des équipes
Le cycle de vie
Quatre contrôles sur le cycle de vie d’un système d’IA.
La gestion des risques liés à l’IA se conduit comme celle des autres risques, par des contrôles à chaque étape du cycle de vie, de la conception au déploiement en passant par le développement, documentés et revus.
À la conception
Évaluer l’usage, le niveau de risque et les données nécessaires. Écarter les usages que l’entreprise ne veut pas assumer.
Au développement
Tester les modèles et leurs choix techniques sur des cas réels, mesurer les biais, vérifier la protection des données et la sécurité des accès.
Au déploiement
Former l’équipe opérationnelle, fixer les règles d’utilisation, prévoir la validation humaine des décisions sensibles.
En surveillance
Suivre la performance, les menaces et les dérives en temps réel, journaliser les décisions, renouveler les évaluations à chaque évolution.
La traçabilité
Une trace opposable, prête pour l’audit.
Face à un auditeur, un régulateur ou un client, la confiance nécessite de pouvoir montrer ce qui a été contrôlé, quand, par qui et avec quel résultat.
Chaque contrôle de gestion des risques liés aux activités ou à l’IA est horodaté, avec les données utilisées et le résultat obtenu. Chaque alerte garde son historique, avec la personne qui l’a reçue, celle qui l’a qualifiée et la décision qui a été prise. Les décisions prises avec l’aide d’un modèle d’IA sont journalisées, avec la version des modèles et les informations sur lesquelles ils se sont appuyés.
Le dossier d’audit se constitue ainsi en continu. Au moment de la revue annuelle, du rapport de gestion ou d’une demande d’un client, la documentation existe déjà. Le temps passé à rassembler des preuves diminue, et la confiance des parties prenantes augmente.
Cette traçabilité protège aussi l’organisation et ses systèmes. En cas d’incident, elle permet de reconstituer rapidement la chaîne des événements et de démontrer que les contrôles existaient et fonctionnaient.
L’organisation
Des responsables clairs, des équipes formées.
L’outil ne suffit pas. La gestion des risques assistée par les systèmes d’IA fonctionne quand les rôles sont définis et que les équipes savent lire ce que l’IA leur montre.
Dans la gestion des risques, chaque risque a un responsable, chaque contrôle a un propriétaire, chaque alerte a un destinataire. Cette organisation existe souvent sur le papier ; l’IA en assure la mise en œuvre au quotidien, parce qu’elle adresse chaque écart à la bonne personne.
La formation des équipes est indispensable et nécessite du temps. Les responsables des risques, les contrôleurs internes et les managers doivent comprendre ce que fait l’IA, savoir interpréter une alerte et connaître les bonnes pratiques et les limites des modèles. Nous accompagnons cette montée en compétences, comme le prévoit notre démarche d’acculturation à l’IA.
Enfin, dans les organisations, la gouvernance doit associer la direction. Les risques les plus élevés, l’appétit au risque et les arbitrages entre innovation, nouvelles technologies et sécurité sont des décisions stratégiques, que l’IA éclaire mais ne prend pas.
Par où commencer
Quatre étapes, dans cet ordre.
Outiller la gestion des risques par l’IA est une approche progressive, en commençant par les risques les plus coûteux.
Choisir un périmètre
Un domaine de risques précis : cybersécurité, fraude, fournisseurs ou conformité sectorielle. Mieux vaut gérer un domaine que toute la cartographie d’un coup.
Relier les données
Identifier les systèmes et les données qui permettent de mesurer ce risque, et y connecter l’IA en lecture seule.
Définir les contrôles
Traduire les exigences en contrôles automatiques, avec leurs seuils, leurs responsables et leur fréquence.
Étendre et auditer
Élargir la gestion des risques à d’autres domaines, puis faire revoir le dispositif par vos auditeurs pour valider la trace.
« La plupart des entreprises connaissent leurs risques. Ce qui leur manque, c’est de savoir, un mardi matin, lequel est en train de bouger. »
FAQ
Questions fréquentes sur l’IA et la gestion des risques.
L’IA peut-elle remplacer le responsable de la conformité ?
Non. Elle prend en charge la surveillance, la collecte et la documentation. L’interprétation des textes, l’évaluation finale des risques et les décisions restent humaines, et Korbyx ne délivre aucun avis juridique.
Quels risques traiter en premier ?
Les risques dont les données existent déjà et dont le coût est le plus élevé : fraude, cybersécurité ou exigences de votre secteur. La gestion des risques s’étend ensuite, comme dans la plupart des organisations.
Faut-il changer nos outils de contrôle interne ?
Non. Les technologies d’IA se connectent en lecture seule à vos systèmes existants et produisent leurs alertes et leur documentation dans vos outils habituels.
Comment les systèmes d’IA traitent-ils les informations confidentielles ?
Vos informations restent hébergées en Europe, avec des accès limités et journalisés. Elles ne servent jamais à entraîner des modèles tiers, et la conformité au RGPD est vérifiée dès le cadrage.
Nos propres usages de l’IA sont-ils concernés par l’AI Act ?
Probablement, au moins en partie. Le niveau d’obligation dépend de l’usage. Un système à haut risque demande une évaluation, une documentation et une surveillance humaine. Nous aidons à en dresser l’inventaire, en nous appuyant sur les cadres existants, première étape de la gestion des risques liés à l’IA.
L’IA peut-elle se tromper dans une alerte ?
Oui, comme tout système de détection de risques. Chaque alerte est donc qualifiée par une personne, et les retours servent à améliorer les modèles.
Combien de temps pour un premier périmètre ?
Six à dix semaines pour un premier domaine de gestion des risques, le temps de relier les données, de définir les contrôles et de valider les alertes avec vos équipes.
Secteurs et cas d’usage
Secteur par secteur, métier par métier.
Vos agences, vos chantiers, vos tournées, vos établissements : ce que Korbyx change, dans votre métier.
 SecteurAdministrateurs de biensGestion locative et copropriété.Découvrir
 SecteurAgroalimentaireDes matières premières à l'assiette.Découvrir
 Cas d'usageTout le savoir de votre entreprise, interrogeable en une question.Découvrir
 Guide · 14 minQuelle formation IA choisir ?Lire le guide
 SecteurAgences immobilièresPlus de temps pour les clients.Découvrir
 SecteurBTPDu bureau d'études au chantier.Découvrir
 Cas d'usageVos documents, lus et compris.Découvrir
 Guide · 12 minMaintenance prédictive : exemples concretsLire le guide
 Cas d'usageVos factures fournisseurs, lues et contrôlées seules.Découvrir
 SecteurÉducationUtile, encadrée, pédagogique.Découvrir
 Cas d'usageAnimez votre réseau multi-sites depuis un seul poste de pilotage.Agences, magasins, franchisés, points de vente.Découvrir
 Guide · 17 minComparatif IA 2026 pour les PMELire le guide
 SecteurCabinets d'auditPlus de temps pour le jugement professionnel.Découvrir
 SecteurHôtellerieAu service de l'expérience client.Découvrir
 Cas d'usageDétectez les défauts avant qu'ils ne quittent l'usine.Découvrir
- Cas d'usageVos impayés se relancent tout seuls.Relances rédigées, vous validez, elles partent.
 SecteurIntérim et recrutementDécouvrir
 SecteurIndustrieDe l'atelier à la décision.Découvrir
 Cas d'usageLes faux documents ne passent plus.Découvrir
 Guide · 10 minChatGPT ou Copilot en entreprise ?Lire le guide
 Cas d'usageUne FAQ intelligente qui répond depuis vos vrais documents.Vos clients posent les mêmes questions, jour après jour, et votre équipe y répond à la main.Découvrir
 SecteurLaboratoiresAu service des biologistes et des patients.Découvrir
 Cas d'usageLe devis part le jour même, pas la semaine d'après.Un client vous décrit son besoin par email ou au téléphone.Découvrir
- Cas d'usageToutes vos agences, comparées.Animez un réseau multi-sites depuis un seul poste.
 SecteurÉtudes notarialesAu service de l'acte authentique.Découvrir
 SecteurMédiasAu service de l'information et du journalisme.Découvrir
 Cas d'usageLisez vos plans, chiffrez plus vite.Découvrir
 Guide · 12 minFacture électronique obligatoire : le guide PMELire le guide
 Cas d'usageVos interventions pilotées, du planning au compte rendu.Découvrir
 SecteurPharmacieDe la recherche à la production.Découvrir
 Cas d'usageVotre marketing branché sur vos vraies données.L'IA marketing ne se résume pas à produire du contenu plus vite.Découvrir
- Cas d'usageMarge et trésorerie, en continu.Le pilotage financier sans attendre la clôture.
 Cas d'usageMesurez votre OEE, en temps réel.Découvrir
 SecteurAéronautiqueDe l'atelier à l'exploitation.Découvrir
 Cas d'usageDécider vite, sur des données réelles.Découvrir
 Guide · 8 minMistral AI ou ChatGPT ?Lire le guide
 Cas d'usageVos données éparses, transformées en décisions.Découvrir
 SecteurAssuranceAu service des assurés et des équipes.Découvrir
 SecteurAgences de communicationPlus de temps pour la créativité.Découvrir
 SecteurE-commerceDe la recherche à la livraison.Découvrir
 Cas d'usageAnticipez au lieu de constater.Découvrir
 SecteurFinanceDes chiffres fiables, des décisions rapides.Découvrir
 SecteurBureaux d'étudesPlus de temps pour l'ingénierie.Découvrir
 SecteurMétallurgieDes procédés mieux maîtrisés.Découvrir
À poursuivre
Poursuivre sur la conformité.
- Cas d’usageTous les cas d’usage
- ServiceConformité, RGPD et AI Act
- ServiceGouvernance de l’IA
- Cas d’usageDétection de fraude documentaire
- Cas d’usageAnalyse automatique des factures
- Cas d’usageIA et pilotage financier
- Cas d’usageReporting et rapports automatisés
- Cas d’usageIA et analyse de documents
- ServiceIA souveraine
- PlateformeSécurité de la plateforme
- ServiceAcculturation à l’IA
- ServiceIntégration à vos applications
- ServiceL’audit IA, le point de départ
- Budget et ROICalculer le retour sur investissement
- PrixCombien coûte un projet IA
Gardez une longueur d’avance sur vos risques.
Prenez 60 minutes avec un fondateur. Vos obligations et vos contrôles sur la table, et vous repartez avec une première carte de ce que l’IA peut surveiller en continu chez vous. Sans engagement.