Conformité IA, RGPD et AI Act
L’IA sans le risque : chaque action validée, chaque décision tracée.
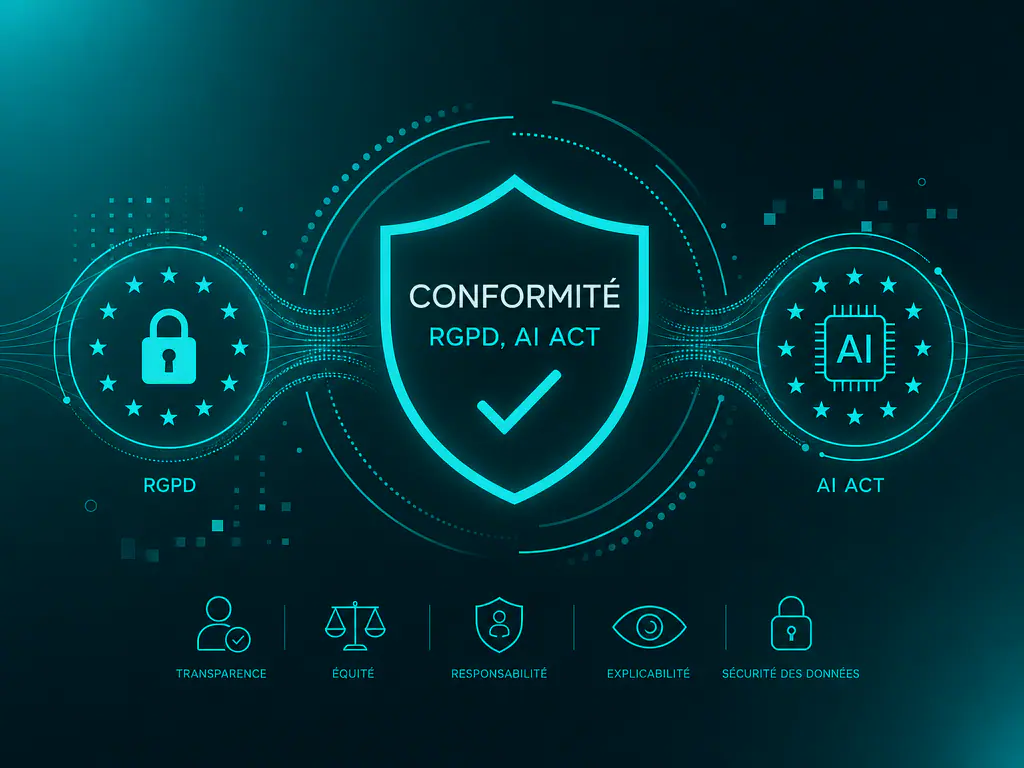
Le règlement européen sur l’intelligence artificielle est entré en vigueur, et ses obligations arrivent par étapes jusqu’en 2027. Le risque immédiat tient pourtant moins à la sanction qu’à vos équipes, qui utilisent déjà l’IA sans cadre, avec vos documents, sur des services grand public. Nous outillons votre mise en conformité, avec une validation humaine sur les actions à effet, un journal d’audit infalsifiable, un cloisonnement des données par client et une résidence en Europe. Cette mise en conformité couvre tous vos systèmes d’IA d’un coup, pas un outil isolé. L’AI Act est le premier règlement mondial de ce type. Les sanctions prévues sont lourdes, mais l’UE laisse le temps de se conformer, et ces sanctions ne visent d’ailleurs pas les entreprises qui se contentent d’utiliser l’IA de bonne foi. Réduire l’AI Act à une contrainte de plus serait une erreur, car le texte vaut aussi comme gage de confiance pour vos clients.
- Hébergé en Europe
- Aucun outil à remplacer
- Validation humaine
14 usages recensés1 à documenter
KorbyxEn direct
Quels usages sont classés à haut risque ?
Un seul : le tri des candidatures. Sa fiche est prête, avec la validation humaine prévue et les contrôles à conserver.
Ouvrir la fiche- 58 % des dirigeantsde PME et d’ETI jugent l’IA « enjeu de survie » à trois ou cinq ans, mais 57 % n’ont aucune stratégie écrite (Bpifrance Le Lab, 2024). Les obligations de la réglementation européenne, elles, ne se négocient pas
- Un journal infalsifiablequi a demandé quoi, quand, sur quelle donnée, et qui a validé. Un contrôle réclame cette pièce en premier, et rien n’est plus long à reconstituer après coup. La confiance se démontre sur pièces
- Données en Europerésidence européenne, cloisonnement par client, aucun entraînement partagé. La protection des données personnelles ne se règle pas dans les paramètres d’un outil grand public, quelle que soit la taille de l’entreprise
Ils pilotent avec Korbyx

 Stade Rennais


 Stade Rennais
Le vrai risque
Vos équipes utilisent déjà l’IA, sans que personne l’ait autorisé.
C’est le risque numéro un aujourd’hui, et il est bien plus concret qu’une amende européenne. Des collaborateurs déposent des contrats, des données personnelles et des documents confidentiels dans des services grand public, en toute bonne foi, parce que personne ne leur a dit quoi faire. Ces pratiques se répandent dans toutes les organisations, y compris celles qui se croient à l’abri.
Ces usages hors cadre échappent à toute gestion des risques. Vous n’avez aucun moyen de voir quelles informations sont sorties, où elles sont hébergées, ni si elles servent à entraîner des modèles. En cas de question du régulateur ou d’un client, vous n’avez rien à montrer. La mise en conformité commence donc par un inventaire des usages, pas par un règlement intérieur. Savoir quels modèles d’IA sont utilisés, et par qui, est le premier livrable. Cet inventaire permet ensuite d’évaluer l’utilisation réelle et de prendre les mesures qui s’imposent. L’analyse porte sur les risques liés à chaque usage, pas sur l’outil en lui-même. Une information sortie une fois ne revient jamais, et l’UE le rappelle dans ses considérants.
La seconde marche est le cadre juridique lui-même. Le règlement européen classe les systèmes d’IA par niveaux de risque, et les obligations diffèrent radicalement selon que vous êtes fournisseur ou simple utilisateur d’un système. Beaucoup d’entreprises se croient concernées par les règles applicables aux systèmes à haut risque alors qu’elles ne le sont pas, et l’inverse arrive aussi. Le règlement de l’Union européenne distingue par ailleurs les modèles d’IA à usage général, dont les fournisseurs portent des obligations propres. Une IA à haut risque impose une évaluation formelle, des mesures de qualité et des responsables clairement désignés. Les modèles d’IA à usage général relèvent d’un régime distinct de l’AI Act.
La troisième est technique, et elle relève de notre métier. Un cadre écrit ne vaut rien si l’outil ne l’applique pas. Validation humaine avant toute action ayant un effet, journal de chaque requête, cloisonnement des données par client, résidence européenne, ces garde-fous sont dans notre socle et ne se rajoutent pas après. Ils permettent de garantir le respect des exigences sans ralentir le développement de vos projets. Notre approche consiste à outiller les processus existants plutôt qu’à en créer de nouveaux, et à garantir que la gouvernance des données suit le même cadre.
- L’inventaire des usages réels, y compris ceux que personne n’a déclarés
- Le niveau de risque de chaque système d’IA, qualifié avec votre conseil juridique
- Les garde-fous techniques : validation humaine, journal, cloisonnement
- La documentation exigible, tenue au fil de l’eau plutôt qu’en urgence
Le règlement européen
Quatre niveaux de risque, des obligations très différentes.
L’AI Act classe les systèmes d’intelligence artificielle selon ce qu’ils décident et sur qui. Ce classement détermine tout le reste. La plupart des usages d’une PME relèvent des deux niveaux les plus bas. Connaître le sien évite de se croire soumis à des exigences qui ne s’appliquent pas, et permet d’éviter des dépenses inutiles avant même de déployer quoi que ce soit.
Risque inacceptable
Notation sociale, manipulation, identification biométrique en temps réel dans l’espace public. Ces systèmes d’IA sont interdits dans l’Union européenne depuis février 2025, sans exception pour les entreprises, quelle que soit leur application.
Haut risque
Recrutement, accès au crédit, santé, sécurité des produits. Les obligations sont lourdes et couvrent la gestion des risques, la documentation technique, la surveillance humaine et une évaluation avant la mise sur le marché européen.
Risque limité
Assistants conversationnels, génération de contenu. L’obligation principale porte sur la transparence. Les utilisateurs doivent savoir qu’ils parlent à une IA, et un contenu produit par l’IA générative doit être identifiable comme tel. C’est l’obligation qui touche le plus grand nombre d’organisations, car presque toutes vont utiliser l’IA générative pour produire du texte, sans toujours mesurer l’utilisation qui en est faite.
Risque minimal
La grande majorité des usages internes. Aucune obligation spécifique au titre du règlement européen, mais le RGPD reste pleinement applicable à toutes les informations personnelles traitées, et les personnes concernées gardent tous leurs droits sur les informations qui touchent à leur vie privée.
La plateforme Korbyx
Korbyx vous dit où regarder.
Plusieurs écrans, une seule base de données. Chaque écran répond à une question que vous vous posez déjà.
Toutes vos agences, comparées entre elles
Chaque agence est comparée à la médiane de ses pairs, dans votre propre réseau. Vous voyez lesquelles tournent bien, lesquelles décrochent, et de combien.
Devis transformés, trois derniers moisMédiane du réseau · 43 %
Lyon Est est à 29 %, soit 14 points sous la médiane. Plan d’action proposé.
Résultat
3 agences à traiter, détectées ce matin
- médiane du réseau
- 43 %médiane du réseau
- écart le plus fort
- −14 ptsécart le plus fort
- agences sous la médiane
- 3 / 60agences sous la médiane
- de consolidation évitées
- 6 hde consolidation évitées
- Plan d’action proposé pour Lyon Est
- Animateur prévenu, visite jeudi
Des questions en langage courant
La réponse cite la mesure, la période et la source. Quand la donnée manque, Korbyx le dit.
Combien a-t-on facturé en septembre, par région ?
2,1 M€, dont 38 % pour la région Ouest. Le Sud-Est recule de 9 % sur un an, surtout à Lyon Est et Dijon Centre.
Mesure : CA facturé, v3Période : septembre 2026Source : ERP
Et la marge ?
La marge par région n’est pas encore connectée. Je peux vous montrer le chiffre d’affaires ou la marge du réseau entier.
Résultat
2,1 M€ facturés en septembre
- Réponse en 4 secondes, source citée
- Sud-Est : −9 % sur un an, à suivre
Il écrit dans vos outils
Relance préparée, tâche créée dans le CRM. Vous validez, l’action part.
CRM · Nouvelle tâchepréparée par Korbyx
Relancer M. Garnier, devis n° 2026-118 (14 200 €)
Bonjour Monsieur Garnier, je reviens vers vous au sujet de notre proposition du 2 septembre…
Échéance jeudi · C. DurandValiderValidée
Journal des actions
- Tâche écrite dans le CRM, 09:42
- Responsable prévenue, 09:42
- Point de suivi prévu vendredi
Résultat
Cette semaine, sur vos relances
- relances envoyées
- 14relances envoyées
- clients ont répondu
- 6clients ont répondu
- devis signés
- 3devis signés
- encaissés ou signés
- 42,6 k€encaissés ou signés
- Toutes validées par un humain
- Écrites dans le CRM, rien à ressaisir
Données d’illustration.
Premier pas
Sécurisez vos usages IA dès maintenant.
Comptez 60 minutes avec un fondateur pour inventorier vos usages réels et repérer ceux qui posent un problème. Vous repartez avec une liste d’usages qualifiés, jamais avec un devis.
- 60 minutes
- Inventaire des usages
- Sans engagement
Notre position
Nous outillons la conformité, nous ne rendons pas d’avis juridique.
La distinction est nette et nous y tenons. Qualifier le niveau de risque d’un système, interpréter un article du règlement européen ou arbitrer une question de droit relève d’un avocat ou d’un juriste, pas d’une équipe technique. Nous le disons franchement, y compris quand cela nous coûte une partie de la prestation. Nos politiques internes visent à éviter que des questions légales ne soient tranchées par des techniciens.
Notre travail est ailleurs, et il est tout aussi nécessaire. Un avis juridique qui conclut à des obligations de transparence et de surveillance humaine ne vaut rien si l’outil déployé ne sait ni tracer une requête, ni exiger une validation avant d’écrire dans votre système de gestion. Nous fournissons ces garanties techniques et la documentation qui les prouve. C’est la mise en oeuvre concrète de ce que le texte européen exige, avec les ressources que cela suppose. La réglementation européenne demande des preuves, pas des intentions. Une mise en oeuvre se démontre, elle ne se déclare pas.
Dans les faits, nous travaillons volontiers avec votre conseil habituel, ou avec le délégué à la protection des données quand vous en avez un. Eux qualifient, nous outillons. Cette répartition évite le travers courant des prestataires techniques qui rassurent sur des sujets qu’ils ne maîtrisent pas, et elle protège tout le monde. Les entreprises qui séparent ces deux rôles avancent plus vite, parce que personne n’attend l’autre. Par exemple, la qualification d’un système peut avancer pendant que les garde-fous techniques se déploient.
- Ce que nous faisons : les garde-fous techniques, le journal, la documentation
- Ce que nous ne faisons pas : qualifier juridiquement un système d’IA
- Avec qui : votre avocat, votre juriste ou votre délégué à la protection des données
- Ce que vous obtenez : de quoi répondre à un contrôle, pièces à l’appui
Nos garde-fous
Six garanties présentes dans le socle.
Ces six garanties ne se facturent jamais en supplément. Elles sont dans le socle Korbyx, et elles s’appliquent à tous vos usages de l’intelligence artificielle d’un coup, pas à un outil isolé. La conformité devient ainsi tenable dans la durée pour des organisations de taille moyenne, sans mobiliser des ressources qu’elles n’ont pas.
Validation humaine
Toute action ayant un effet réel passe par un humain qui valide. L’intelligence artificielle propose, une personne décide, et la décision est enregistrée.
- Rien ne part seul
- Décision enregistrée
- Périmètre écrit
Journal d’audit
Qui a demandé quoi, quand, sur quelle donnée, et qui a validé. Le journal est infalsifiable et lisible par une personne non technique, ce qui compte le jour où il faut répondre à une demande de la CNIL ou d’un client.
- Historique complet
- Non modifiable
- Exportable
Cloisonnement par client
Chaque entreprise dispose de son espace, séparé au niveau de la base. Vos informations ne croisent jamais celles d’un autre client, et aucun de vos contenus ne sert au développement d’un modèle partagé. La confidentialité est structurelle, pas seulement contractuelle, et cela se vérifie.
Résidence européenne
Vos données restent dans l’Union européenne, modèles compris si vous le souhaitez. La protection des données personnelles en devient démontrable devant un client comme devant le régulateur.
- Hébergement en Europe
- Aucun transfert
- Prouvable sur pièces
Droits d’accès repris
L’IA hérite des habilitations de la personne qui l’interroge. Les utilisateurs n’accèdent par ce biais à rien de ce qu’ils ne pouvaient pas déjà consulter.
- Aucun droit dupliqué
- Requêtes tracées
- Contrôle possible
Documentation tenue
Registre des systèmes, description des modèles utilisés, mesures prises. La documentation se tient au fil de l’eau, jamais la veille d’un contrôle. C’est le processus le plus simple à tenir et le plus souvent négligé par les entreprises qui utilisent l’IA sans y penser.
« La question du régulateur ne sera pas « avez-vous une charte ». Elle sera « montrez-moi qui a fait quoi le 12 mars ». Si le journal n’existait pas ce jour là, aucune charte ne le remplacera. »
FAQ
Questions fréquentes sur la conformité de l’IA.
Qu’impose exactement l’AI Act à une PME ?
Cela dépend du niveau de risque de vos systèmes et de votre rôle, fournisseur ou simple utilisateur. La grande majorité des usages internes d’une PME relève du risque minimal ou limité, où l’obligation principale est la transparence. Les règles applicables aux systèmes à haut risque concernent des domaines précis, recrutement et santé notamment. La qualification revient à votre conseil juridique ; nous vous aidons à rassembler les éléments et à évaluer vos pratiques réelles.
Le RGPD suffit-il, ou faut-il autre chose ?
Le RGPD reste pleinement applicable et couvre les données personnelles. Le règlement européen sur l’IA s’y ajoute et vise autre chose, à savoir les risques que le système fait courir aux droits fondamentaux, sa transparence et la surveillance humaine. Les deux textes se traitent ensemble, pas l’un après l’autre, et l’intelligence artificielle générative relève souvent des deux.
Que se passe-t-il si nos équipes utilisent l’IA sans cadre ?
C’est la situation la plus fréquente et la plus risquée. Des données confidentielles sortent sans que personne le sache, sans journal et sans garantie sur leur hébergement. Le premier travail d’une mise en conformité est donc l’inventaire des usages réels, y compris ceux que personne n’a déclarés. C’est aussi le meilleur moyen de faire respecter les règles ensuite, et de mettre en conformité les usages visant une information confidentielle.
Rendez-vous un avis juridique ?
Non, et c’est volontaire. Nous outillons la conformité avec des garde-fous techniques, un journal d’audit, un cloisonnement et une documentation. La qualification juridique relève d’un avocat, d’un juriste ou de votre délégué à la protection des données. Nous travaillons avec eux, jamais à leur place. Cette limite est claire dès la première réunion.
Combien de temps prend une mise en conformité ?
L’inventaire des usages prend deux à trois semaines. Les garde-fous techniques sont déjà dans notre socle, donc leur activation est immédiate sur les systèmes que nous déployons. Ce qui prend du temps, c’est la reprise des usages existants et la documentation des systèmes d’intelligence artificielle déjà mis en service.
Nos données peuvent-elles rester en France ?
Oui, pour l’ensemble de la chaîne, modèles compris. La résidence européenne est notre réglage par défaut ; la France est possible sur demande. C’est un critère qui pèse dans les métiers réglementés et dans les appels d’offres publics, où les solutions non européennes sont de plus en plus écartées par les acheteurs publics.
Secteurs et cas d’usage
Secteur par secteur, métier par métier.
Vos agences, vos chantiers, vos tournées, vos établissements : ce que Korbyx change, dans votre métier.
 SecteurAdministrateurs de biensGestion locative et copropriété.Découvrir
 SecteurAgroalimentaireDes matières premières à l'assiette.Découvrir
 Cas d'usageTout le savoir de votre entreprise, interrogeable en une question.Découvrir
 Guide · 14 minQuelle formation IA choisir ?Lire le guide
 SecteurAgences immobilièresPlus de temps pour les clients.Découvrir
 SecteurBTPDu bureau d'études au chantier.Découvrir
 Cas d'usageVos documents, lus et compris.Découvrir
 Guide · 12 minMaintenance prédictive : exemples concretsLire le guide
 Cas d'usageVos factures fournisseurs, lues et contrôlées seules.Découvrir
 SecteurÉducationUtile, encadrée, pédagogique.Découvrir
 Cas d'usageAnimez votre réseau multi-sites depuis un seul poste de pilotage.Agences, magasins, franchisés, points de vente.Découvrir
 Guide · 17 minComparatif IA 2026 pour les PMELire le guide
 SecteurCabinets d'auditPlus de temps pour le jugement professionnel.Découvrir
 SecteurHôtellerieAu service de l'expérience client.Découvrir
 Cas d'usageDétectez les défauts avant qu'ils ne quittent l'usine.Découvrir
- Cas d'usageVos impayés se relancent tout seuls.Relances rédigées, vous validez, elles partent.
 SecteurIntérim et recrutementDécouvrir
 SecteurIndustrieDe l'atelier à la décision.Découvrir
 Cas d'usageLes faux documents ne passent plus.Découvrir
 Guide · 10 minChatGPT ou Copilot en entreprise ?Lire le guide
 Cas d'usageUne FAQ intelligente qui répond depuis vos vrais documents.Vos clients posent les mêmes questions, jour après jour, et votre équipe y répond à la main.Découvrir
 SecteurLaboratoiresAu service des biologistes et des patients.Découvrir
 Cas d'usageLe devis part le jour même, pas la semaine d'après.Un client vous décrit son besoin par email ou au téléphone.Découvrir
- Cas d'usageToutes vos agences, comparées.Animez un réseau multi-sites depuis un seul poste.
 SecteurÉtudes notarialesAu service de l'acte authentique.Découvrir
 SecteurMédiasAu service de l'information et du journalisme.Découvrir
 Cas d'usageLisez vos plans, chiffrez plus vite.Découvrir
 Guide · 12 minFacture électronique obligatoire : le guide PMELire le guide
 Cas d'usageVos interventions pilotées, du planning au compte rendu.Découvrir
 SecteurPharmacieDe la recherche à la production.Découvrir
 Cas d'usageVotre marketing branché sur vos vraies données.L'IA marketing ne se résume pas à produire du contenu plus vite.Découvrir
- Cas d'usageMarge et trésorerie, en continu.Le pilotage financier sans attendre la clôture.
 Cas d'usageMesurez votre OEE, en temps réel.Découvrir
 SecteurAéronautiqueDe l'atelier à l'exploitation.Découvrir
 Cas d'usageDécider vite, sur des données réelles.Découvrir
 Guide · 8 minMistral AI ou ChatGPT ?Lire le guide
 Cas d'usageVos données éparses, transformées en décisions.Découvrir
 SecteurAssuranceAu service des assurés et des équipes.Découvrir
 SecteurAgences de communicationPlus de temps pour la créativité.Découvrir
 SecteurE-commerceDe la recherche à la livraison.Découvrir
 Cas d'usageAnticipez au lieu de constater.Découvrir
 SecteurFinanceDes chiffres fiables, des décisions rapides.Découvrir
 SecteurBureaux d'étudesPlus de temps pour l'ingénierie.Découvrir
 SecteurMétallurgieDes procédés mieux maîtrisés.Découvrir
À explorer
Poursuivre sur la conformité et la gouvernance.
- ServiceGouvernance et politique d’usage
- ServiceIA souveraine et hébergement en France
- PlateformeSécurité et souveraineté du socle
- ServiceFormation IA dirigeants et décideurs
- ServiceCabinet de conseil IA
- ServiceLe diagnostic, point de départ
- ServiceAssistant IA interne
- ServiceCréation d’agents IA
- Cas d’usageIA pour le risque et l’audit
- PlateformeLe socle technique Korbyx
- ServiceTous nos services
- PlateformeNotre démarche projet
Mettons vos usages IA en conformité.
60 minutes d’échange avec un fondateur suffisent pour inventorier vos usages et repérer ce qui pose problème. Sans engagement, et sans avis juridique déguisé.